Die Bots, die nie verschwanden - Das Märchen der zerstörten Trollfarmen!

Drei brennende Yandex-Rechenzentren, ein falsch gelesenes Diagramm und eine Grafik aus der Zukunft: Wie in sechs Tagen aus einem echten Militaerschlag ein Maerchen ueber verstummte Kreml-Trolle wurde. Verbreitet nicht von Moskau, sondern von einem EU-Abgeordneten, einem Praesidenten und einem Geheimdienstkoordinator. Und eine Woche spaeter von einem YouTuber, der die Grafik einraeumt und die These trotzdem weiterverkauft.

Hier oder auf das Widget klicken um zum begleitenden Podcast zu gelangen!
Wenn ihr MeTacheles direkt unterstuetzen wollt, dann "chippt" doch einfach den Gegenwert einer Currywurst (gerne auch vegan) in meine Paypal:
oder meine Wero-Kasse:
Oder schaut direkt bei meinem neuen Sponsor vorbei... IONOS! Denn da bekommt ihr die Alternativen, die ich immer wieder bei MeTacheles anspreche:

MeTacheles funktioniert nicht ohne euch und wenn ihr glaubt, dass dieses Format auch in eurem Netzwerk ankommt, dann teilt es doch genau mit diesem.
Ganz wichtig: Den Podcast koennt ihr hier direkt oben im Browser, aber auch auf diversen Plattformen wie u.a.
Apple - Spotify - Youtube - Amazon oder als RSS-Feed
anhoeren und abonnieren. Gerade Apple & Spotify-Abrufe helfen dem Format, denn dort gibt es entsprechende Rankings!
Die Bots die nie verschwanden
Ich gebe es zu: Ich wollte, dass diese Grafik stimmt. Russische Bots auf 0,4 Prozent, AfD-Aktivitaet minus 56 Prozent, und das alles, weil ukrainische Drohnen drei Rechenzentren abgefackelt haben... Was fuer eine irre Geschichte!
Nur bin ich da wirklich ein mehr als gebranntest Kind, vor allen Dingen auch durch die tagtaeglichen Angriffe auf meine Wahlheimat Taiwan, in der chinesische Desinformationskampagnen zum Alltag gehoeren... Hier lernt man naemlich recht frueh eine unbequeme Lektion: Troll-Fabriken haben keinen Hauptschalter. Und die gefaehrlichste Falschmeldung ist immer die, die man glauben will!
Zeit sich einmal die Chronik dieser Eskalation anzuschauen und einzuordnen... vom ersten Screenshot bis auf die Buehne des Warsaw Security Forum. Dazu ein Nachtrag zu einem Video, das die Geschichte noch einmal aufwaermt, obwohl die Pruefer laengst durch sind. Challenge Accepted!
Der wahre Kern
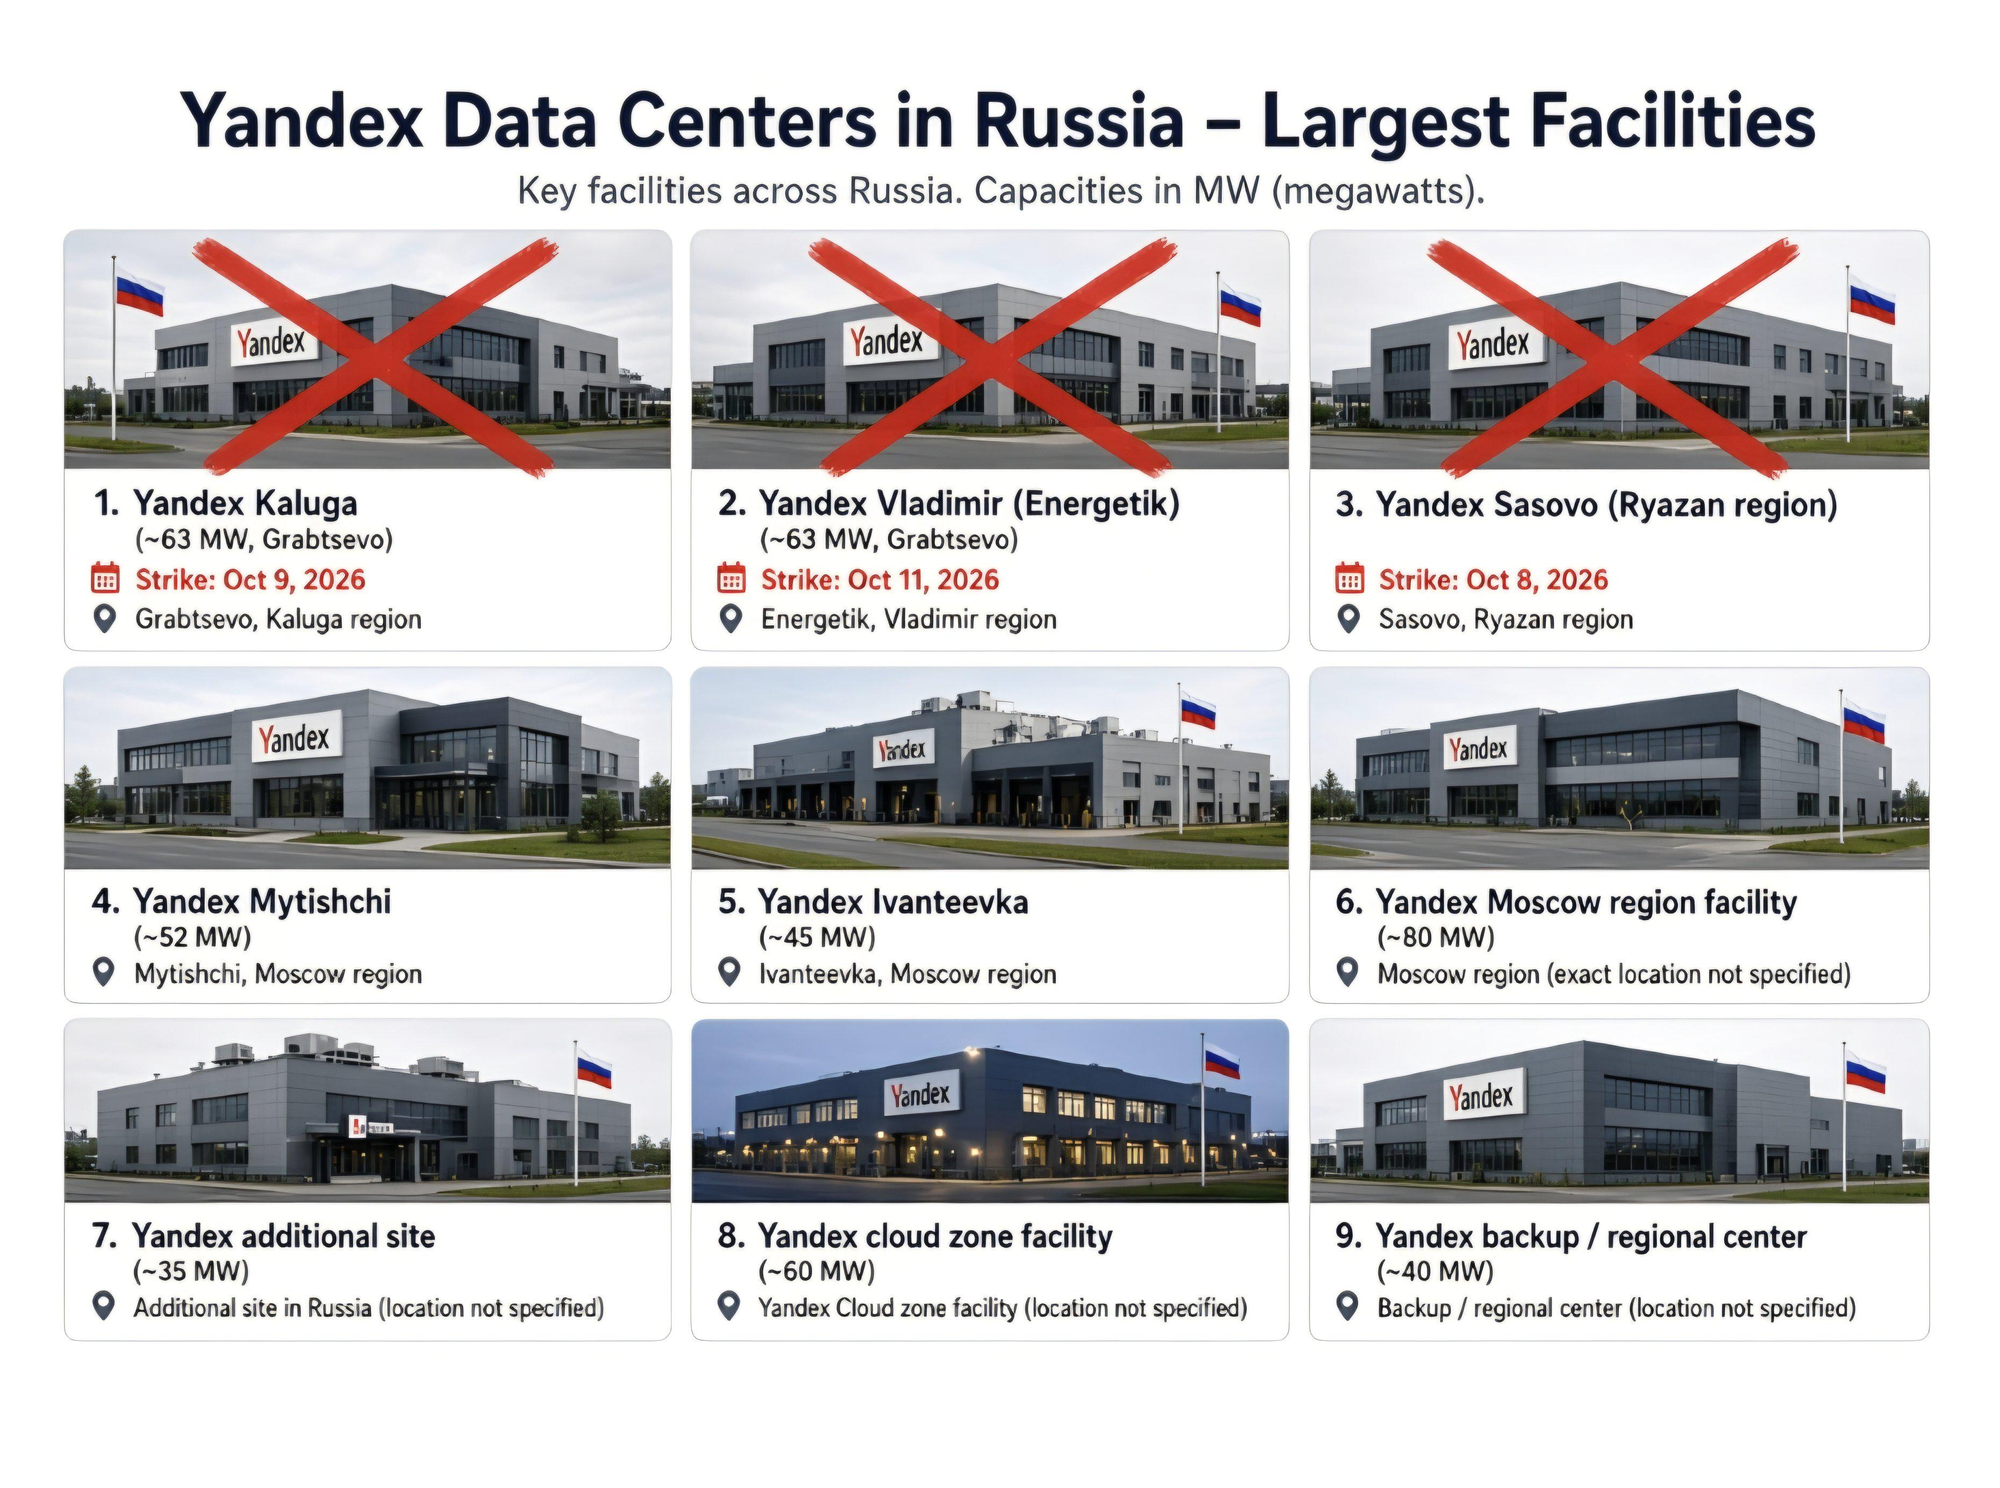
Vorweg, weil es wichtig ist: Die Angriffe sind real! Ukrainische Langstreckendrohnen haben zwischen dem 8. und 11. Oktober drei Rechenzentren von Yandex getroffen, in Sasovo, Kaluga und Wladimir. Yandex hat jeden einzelnen Schaden selbst bestaetigt (The Register).
Wie gross der Anteil ist, haengt an der Zaehlweise: The Register spricht von drei der fuenf grossen Yandex-Standorte, Meduza von drei der sechs. So oder so: Das ist keine Propaganda, das ist ein schwerer Schlag gegen Russlands wichtigsten Tech-Konzern und angesichts der globalen Sanktionen gegen die Kriegsverbrecher aus dem Kreml, gibt es zumindest keine direkte Moeglichkeit verlorene GPU-Kapazitaeten zu ersetzen:
Und genau dieser wahre Kern macht das Geruecht so wirkmaechtig. Wer die brennenden Hallen gesehen hat, glaubt auch den Rest.
Disclaimer: Yandex hat seine GPU-Cluster Chervonenkis und Lyapunov in Sasovo und Galushkin in Vladimir. Da setzt man einige paar Tausend NVIDIA Ampere GPUs, die gegenueber der aktuellen Vera Rubin-Variante 4 Generationen alt sind!
Die Timeline: Sechs Tage, ein Geruecht
Donnerstag, 8. Oktober, nachts: Sasovo brennt
Drohnen treffen das Rechenzentrum in Sasovo, Oblast Rjasan, auf dem Gelaende des Werkzeugmaschinenherstellers Sasta. Yandex bestaetigt einen Brand und stellt den Betrieb vollstaendig ein, dort stehen zwei der drei Supercomputer, mit denen der Konzern seine KI-Modelle trainiert (Al Jazeera).
Selenskyj bekennt sich noch am selben Tag, als spiegelbildliche Antwort auf russische Angriffe gegen ukrainische Rechenzentren (LIGA.net). Satellitenbilder zeigen spaeter das ausgebrannte Dach (United24).
Donnerstag, 8. Oktober, 19:35 UTC: Patient Null
Der Sicherheitsforscher Jeremiah Fowler postet auf X einen Screenshot von Cloudflare Radar: Russlands Bot-Traffic sei auf 49 Prozent gefallen. Der Desinformationsanalyst Joohn Choe identifiziert diesen Post spaeter als fruehesten auffindbaren Ursprung (Choe).
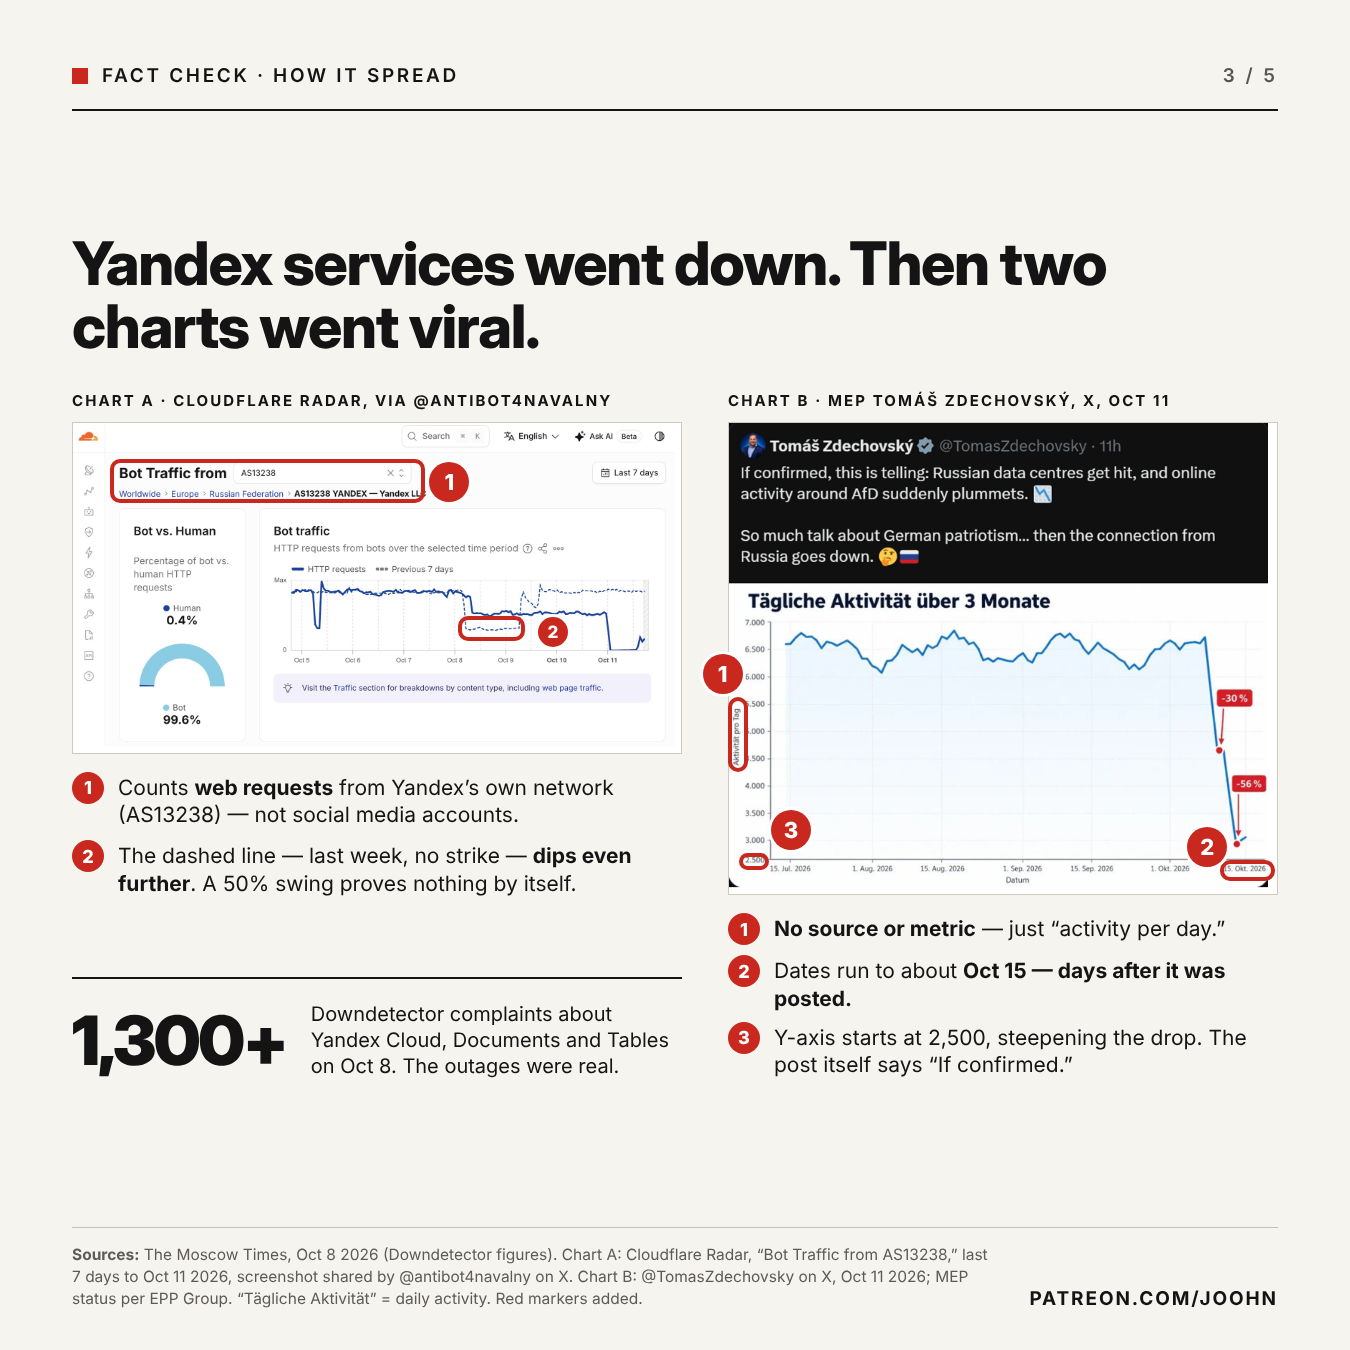
Noch ist es nur eine Zahl in einem Diagramm. Was genau sie misst, fragt niemand.
Freitag, 9. Oktober: Kaluga
Zweiter Treffer, diesmal am groessten Standort des Konzerns, ausgelegt auf 63 Megawatt. Yandex meldet, mehrere Module seien komplett ausser Betrieb (Meduza). Der ukrainische Hersteller Fire Point reklamiert den Treffer fuer seine FP-1-Drohnen (Interfax-Ukraine).
Sonntag, 11. Oktober, nachts: Wladimir
Dritter Angriff, auch hier stoppt Yandex den Betrieb vollstaendig. Yandex Cloud laeuft laut eigener Statusmeldung im Notfallmodus und raet Kunden, ihre Disaster-Recovery-Plaene zu aktivieren (Al Jazeera).
Mehr als 80 Dienste stottern und das zum Teil tatsaechlich im wahrsten Sinne des Wortes: Von der Sprachassistentin Alisa ueber Banking-Apps bis zu Taxi-Plattformen, die Stoerungen reichen bis in die Nachbarlaender (Mezha).
Sonntag, 11. Oktober: Aus Crawlern werden Trolle
Jetzt kippt die Geschichte. Der US-Politikjournalist Jamie Dupree verbreitet das Cloudflare-Diagramm als Beleg dafuer, dass russischer Bot-Traffic dramatisch einbricht (Newsweek).
Tom's Hardware veroeffentlicht einen Artikel, dessen URL bis heute verkuendet, russischer Desinformations-Bot-Traffic sei ueber Nacht nahezu eliminiert worden (Tom's Hardware). Die Ueberschrift wurde inzwischen entschaerft, der Link nicht (PPC Land).
Und so schnell geht das: Aus automatisierten Anfragen eines Suchmaschinen-Netzes wird "Desinformation". Ein Wort aus 3 Buchstaben... BOT, in einen anderen Kontext geschubst und schon tut sich eine voellig neue Welt auf!
Sonntag, 11. Oktober, 17:02 UTC: Die Grafik aus der Zukunft
Der tschechische EU-Abgeordnete Tomáš Zdechovský postet eine deutschsprachige Grafik: "Taegliche Aktivitaet ueber 3 Monate", AfD-Aktivitaet minus 30 und minus 56 Prozent. Dazu ein kleinlautes "If confirmed" (Euronews). Ergebnis: ueber vier Millionen Aufrufe.
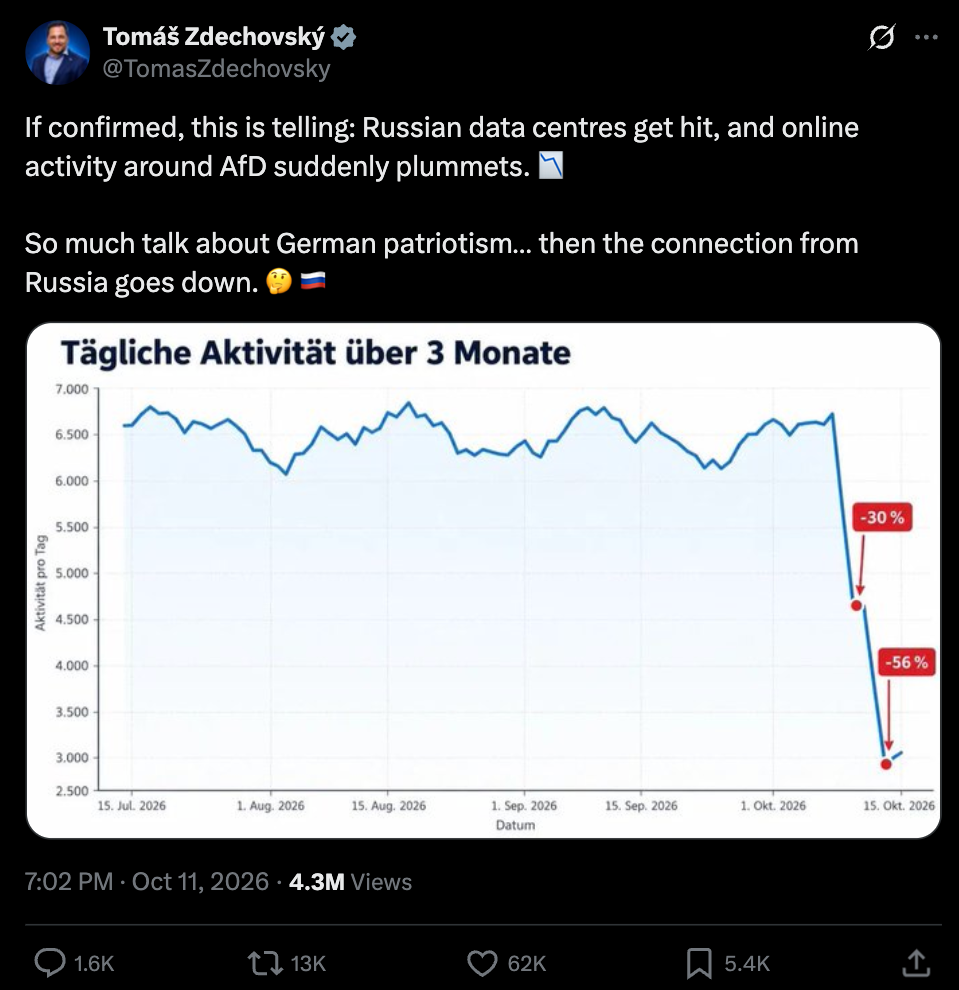
Die Grafik nennt keine Quelle, hat ungleichmaessige Achsen und Datenpunkte bis zum 15. Oktober, gepostet wurde sie am 11. (ZDFheute). Der Regensburger Informatiker Raphael Wimmer haelt sie frueh fuer moeglicherweise KI-generiert (netzpolitik.org). Laut Niebezpiecznik hat der Urheber sie selbst als KI-Bild markiert, der Hinweis ging beim Teilen verloren (Niebezpiecznik auf X).
Gegenueber ZDFheute raeumt Zdechovský spaeter ein, er habe keine unabhaengig ueberpruefbaren Daten! Nur das interessiert im Netz niemanden, denn die Nummer hat sich inzwischen komplett verselbststaendigt!
Sonntag und Montag, 11. und 12. Oktober: Eskalation!
Ab hier laeuft das Ding von allein. Ein gruener Kommunalpolitiker teilt die Grafik auf Threads und blockt den Informatiker, der nach der Quelle fragt (netzpolitik.org). Der polnische Militaerkommentator Jarosław Wolski verbreitet sie ebenfalls (VRT NWS).
Dann springen die grossen Namen auf. Timothy Snyder schreibt, Heerscharen rechter Bots seien verschwunden (ZDFheute). Der US-Meinungsforscher Frank Luntz meldet auf X, der russische Bot-Traffic sei abgestuerzt (PPC Land).
 Oliver Klein and Nils Metzger
Widerspruch gibt es frueh. Schon in der Nacht zum Montag erklaert Antibot4Navalny auf Bluesky, das Diagramm zeige automatisierte Anfragen an Websites und keine Bot-Aktivitaet in sozialen Netzwerken (Mezha). Gehoert wird das kaum!
Montag, 12. Oktober: Die grosse Buehne
Jetzt erreicht das Geruecht die Staatsebene. Auf dem Warsaw Security Forum sagt Selenskyj, auf vielen Plattformen sei es ploetzlich leichter zu atmen, es habe weniger Hass und weniger Provokationen gegeben, weil es weniger Bots gab (Euronews).
Polens Geheimdienstkoordinator Tomasz Siemoniak legt nach: Die ABW beobachte einen radikalen Rueckgang, weltweit habe die russische Bot-Aktivitaet "praktisch aufgehoert" (Brussels Signal). Daten legt keiner von beiden vor... wie auch, die gibt es ja nicht!
Montag, 12. Oktober: Die Pruefer
Am selben Tag rollt die erste Welle der Faktenchecks. CeMAS-Forscher Josef Holnburger findet keinen Rueckgang, der sich durch die Angriffe erklaeren liesse, und vermutet viel Wunschdenken (ZDFheute). Russische Kampagnen folgten ohnehin einem Wochenrhythmus mit ruhigeren Wochenenden (netzpolitik.org).
Der 10. und 11. Oktober? Samstag und Sonntag!
Polisphere und das Hasso-Plattner-Institut werten fuer Capital knapp 10.000 Konten auf TikTok, Telegram und X aus und finden keine statistisch auffaelligen Rueckgaenge im deutschsprachigen Raum.
OCCRP-Reporter Ilya Lozovsky nennt die Bot-Behauptungen ohne faktische Grundlage, raeumt aber ein, das beweise nicht, dass gar nichts passiert sei (Help Net Security).
Dienstag, 13. Oktober: Der Rueckzug
Siemoniak verteidigt sich: Er habe nur Informationen der ABW verwendet und von keiner gefaelschten Grafik gewusst. Eigene Daten hat die ABW bis heute nicht veroeffentlicht (Brussels Signal). Wolski entschuldigt sich fuer die Verbreitung "unzutreffender Informationen" (VRT NWS).
Mein Video vom 13.10.
Ausgerechnet aus Siemoniaks Land kommt der deutlichste Widerspruch. Das staatliche Forschungsinstitut NASK findet bei beobachteten Desinformations-Konten zwischen dem 30. September und dem 11. Oktober keinen signifikanten Rueckgang (Kyiv Independent). Roman Osadchuk vom Monitor LetsData ergaenzt dort trocken: Ohne interne Plattformdaten koenne keine serioese Grafik Bot-Aktivitaet ueber mehrere Netzwerke zusammenfassen.
Graphika zaehlt in der AfD-nahen Community am Sonntag, dem 11. Oktober, 40.365 Posts, eine Woche zuvor waren es 42.040. Minus vier Prozent, bei Wochenschwankungen von bis zu 38 Prozent in den elf Wochen davor (Graphika). ZDFheute prueft Konten, die frueher Inhalte der Kampagne Storm-1516 verbreitet haben: weiterhin aktiv.
Dienstag, 13. Oktober: Der einzige Gegenbefund
Fairerweise gibt es eine Stelle, die etwas gesehen haben will. Das ukrainische Zentrum zur Bekaempfung von Desinformation (CPD) meldet vorlaeufig: In einzelnen Clustern der Netzwerke Pravda, InfoDefense und Nod of Time sei das Posting-Volumen rund zwoelf Stunden lang etwa um die Haelfte eingebrochen, danach lief es weiter (UNN).
Einen signifikanten Gesamtrueckgang sieht auch das CPD ausdruecklich nicht. Ukrainische Medien titeln trotzdem, die Schlaege haetten die Kreml-Botnetze gebremst.
Btw. gilt auch hier: Vorsicht bzgl. Informationen von Kriegsparteien! Das CPD ist eine Behoerde des ukrainischen Sicherheitsrats, also Konfliktpartei, und hat keine Methodik veroeffentlicht.
Bis heute: Der Bumerang
Und dann dreht Moskau den Spiess um. RT verkauft die Widerlegung als grosse westliche Bot-Luege und als Beweis, dass Desinformationsforschung insgesamt nichts tauge. Den Link spare ich mir, RT ist in der EU sanktioniert.
Die Korrektur ist damit selbst zum Propagandastoff geworden und das ist inzwischen das eigentliche Problem. Letztendlich hat man, und tut das offensichtlich immer noch, Moskau in die Karten gespielt. Na Prost Mahlzeit!
Was das Diagramm wirklich zeigt
Bevor es den Rundumschlag gibt: Ganz abwegig ist die These nicht und deshalb auch so... ja wie sagt ich es am besten? Sind halt Good News, die direkt ins Zentrum unseres Confirmation Bias knallen!
Wer YandexGPT oder Yandex Cloud fuer einzelne Arbeitsschritte nutzt, koennte tatsaechlich ausgebremst worden sein. Und der Schaden ist gewaltig: Laut IODA-Messdaten waren rund 78 Prozent des Yandex-Cloud-Netzes von aussen nicht mehr erreichbar (Computing). Nur misst Cloudflare Radar keine Trolle. Es zaehlt HTTP-Anfragen an Websites, die Cloudflare ausliefert. Im Yandex-Netz AS13238 sind das zu 99,6 Prozent automatisierte Anfragen, ganz ueberwiegend von YandexBot, dem Crawler der Suchmaschine (Cloudflare Radar).
Eine unabhaengige Analyse fand eine stuendliche Korrelation von 0,996 zwischen viralem Diagramm und verifiziertem YandexBot (Russian Bot Collapse Report). X, Meta, TikTok und Telegram kommen in diesen Daten gar nicht vor!
Inzwischen hat Cloudflare selbst nachgerechnet (Cloudflare-Blog). Das Netz von Yandex.Cloud lieferte vor den Angriffen nur rund zwei Prozent der Bot-Anfragen russischer Herkunft. Der automatisierte Verkehr aus Russland zu Social-Media-Seiten sank gerade einmal um 0,6 Prozent.
 Marina Elmore
Und das Beste: Identische automatisierte Anfragen tauchten kurz darauf bei den russischen Hostern Selectel und Radist wieder auf. Die Betreiber sind nicht verstummt... nicht einmal ansatzweise! Die sind einfach flott umgezogen.
Und jetzt stellt euch mal Ralf aus Recklinghausen vor, der die AfD-Grafik am Montagmorgen in die Familien-WhatsApp bekommen, mit drei Flammen-Emojis und dem Kommentar "Endlich!". Ralf ist Heizungsbauer, er weiss, dass ein ausgefallener Kessel nicht die Heizung im Nachbarhaus abstellt. Genau so ist es hier: Faellt der Crawler einer Suchmaschine aus, verschwindet kein einziger Troll aus Ralfs Facebook-Feed!
Wo die Trolle wirklich wohnen
Koennt ihr auch noch in die Operation Doppelgaenger erinnern? Die lief ueber europaeische Rechenzentren und den inzwischen von den USA sanktionierten russischen Hoster Aeza (Qurium). Die KI-Texte kamen von OpenAI-Modellen, bis OpenAI die Konten im Mai 2024 sperrte (OpenAI).
Die Operation CopyCop, auch als Storm-1516 gefuehrt, setzt laut Recorded Future auf selbst gehostete Llama-Modelle statt auf kommerzielle Schnittstellen (Recorded Future). Das vom DFRLab dokumentierte Pravda-Netzwerk haengt an russischem Hosting und hinter Cloudflare (DFRLab).
Die Pointe: Russlands Propagandamaschine haengt eher an Cloudflare, an US-KI und an europaeischen Hostern als an Yandex. Und all dies ist verdammt seit Jahren bekannt!
Nachtrag: Mark Reicher und die These, die nicht sterben will
Einen Tag nach der ersten Fassung dieses Textes erschien ein Video, das zeigt, wie zaeh sich die Geschichte haelt. Mark Reicher, YouTuber mit grosser Reichweite in der Ukraine-Berichterstattung, widmet den Yandex-Schlaegen am 15. Oktober einen eigenen Abschnitt.
Vieles stimmt. Das Entscheidende nicht.
Vorab... vieles in seinem Video stimmt! Die Drosselung von Starshield-Terminals auf schnellen ukrainischen Drohnen hat Kyjiw selbst bestaetigt (NBC News). Den Angriff auf das Sberbank-Rechenzentrum in Balakowo hat Sber-Vize Alexander Wedjachin selbst eingeraeumt (DCD).
Der Oekonom Andrej Barchota hat tatsaechlich zu Bargeldreserven geraten (Mail.ru Finanzen). Die NATO-Verlustzahlen hat Bloomberg wirklich gemeldet, allerdings von einem anonymen Beamten (United24). Und Reicher raeumt die virale AfD-Grafik als Faelschung ein. Das ist mehr, als Zdechovský anfangs getan hat.
Das Problem: Reicher ersetzt den gefallenen Beleg durch eine Behauptung. Die Yandex-Kapazitaet sei "nachweislich um rund 80 Prozent gestutzt" worden.
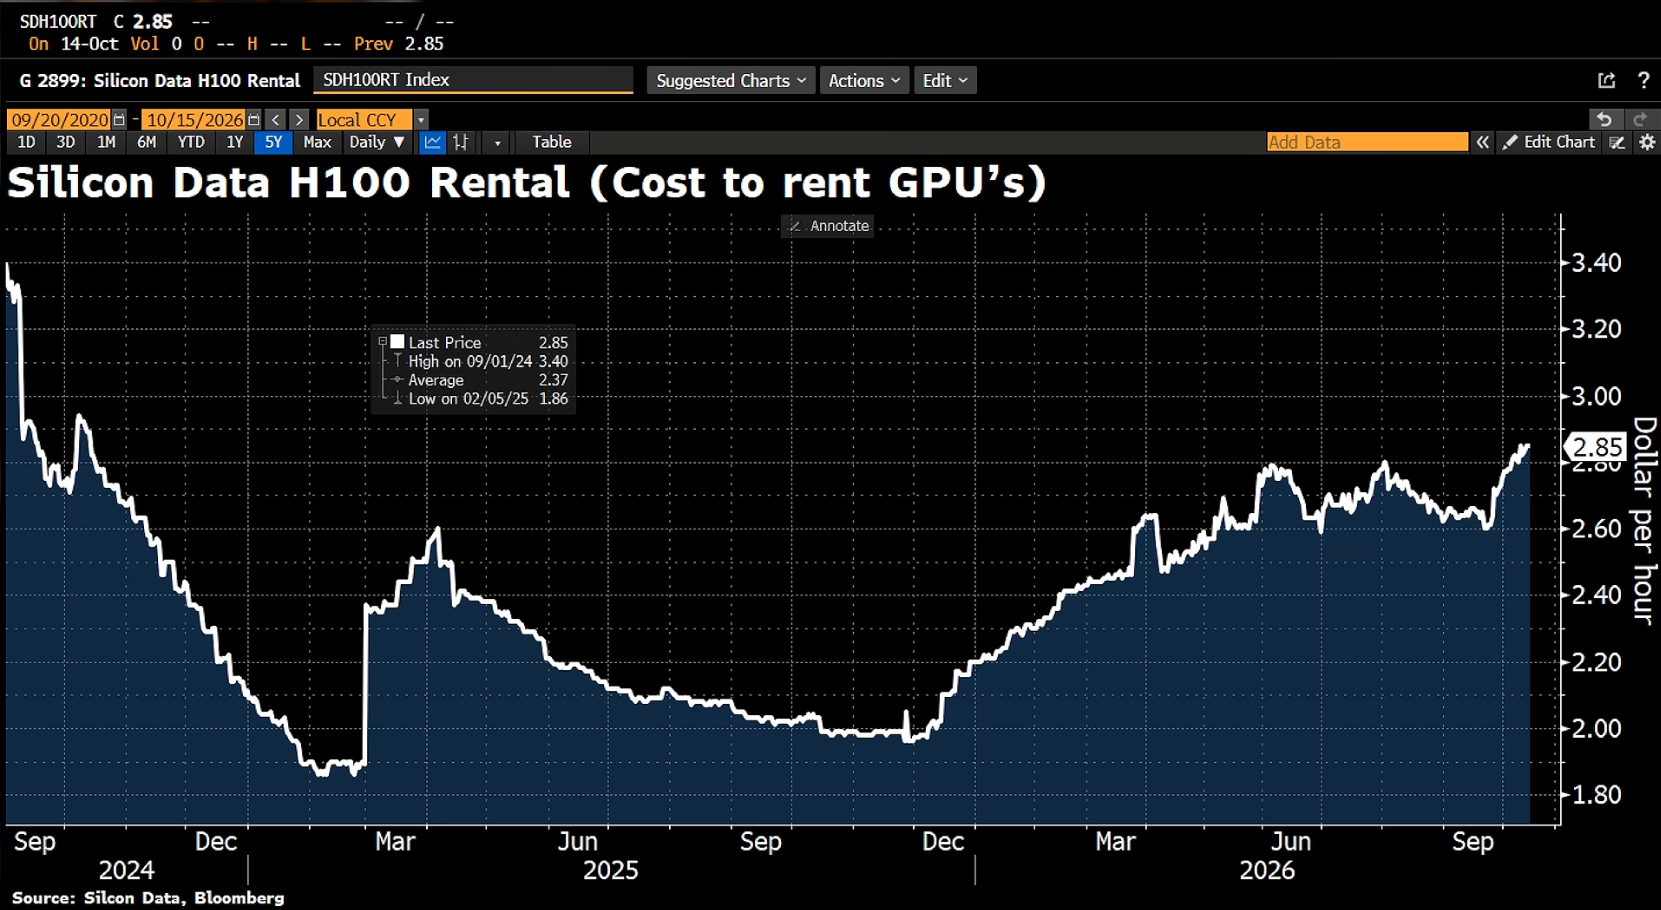
Und: "Das alles sind keine Spekulationen von mir, sondern belegte Fakten." Bleibt die Welche Fakten? Eine Quelle nennt er nicht, sondern blendet stattdessen die aktuellen Preise der Neoclouds ein... wohlgemerkt fuer NVIDIA Hopper GPUs, die bei Yandex nie eingesetzt wurden. Kontext dazu wird null hergestellt. Wie auch? Den gibt es einfach nicht!
Drei Saetze, kein Beleg
Aber buddeln wir uns mal fix durch seine Argumentationskette und vor allen durch die drei Saetze, die seine These tragen sollen. Spoiler Alert: Keiner haelt!
Erstens die 80 Prozent. Am naechsten kommen die IODA-Daten, nach denen rund 78 Prozent des Yandex-Cloud-Netzes von aussen nicht mehr erreichbar waren (Computing). NetBlocks mass am 11. Oktober rund 30 Prozent der ueblichen Konnektivitaet (Newsweek).
Das klingt nach Bestaetigung. Ist es aber nicht. Gemessen wurde Erreichbarkeit an einzelnen Tagen und nicht zerstoerte Rechenkapazitaet. Getroffen wurden drei von fuenf oder sechs Grossstandorten, und Yandex hat laut Kyiv Post bereits auf andere Anbieter verschoben (Kyiv Post).
Zweitens Meliorator. Die 2024 vom US-Justizministerium zerschlagene Bot-Farm von RT und FSB lief laut Reicher "bei VKontakte/Mail.ru". Die Gerichtsunterlagen sagen etwas anderes: Die Domains wurden beim US-Registrar Namecheap in Arizona gekauft, darueber liefen die Mailserver fuer 968 Konten auf X (The Hacker News). VK oder Mail.ru tauchen nicht auf. Seine Behauptung ist hier schlichtweg falsch!
Drittens die Abhaengigkeit von YandexGPT. Fuer keine dokumentierte Einflussoperation ist sie belegt. Operation Doppelgaenger nutzte OpenAI-Modelle und europaeische Hoster, CopyCop selbst gehostete Llama-Modelle, das Pravda-Netzwerk russisches Hosting hinter Cloudflare. Die Belege stehen weiter oben und liefern euch die entsprechenden weiterfuehrenden Links. Angesichts der medialen Aufmerksamkeit, die diese Manipulationsstrategien erfahren haben... ich kann es schwerlich nachvollziehen, dass es ihm nicht bekannt war!
Gefuehl gegen Messung
Reicher beruft sich auf "sehr viele Forenbetreiber und Nutzer", die weniger prorussische Kommentare bemerkt haetten. Das Gefuehl ist real: In einer Gruppenumfrage von Mimikama gaben 65 Prozent an, weniger auffaellige Kommentare zu sehen (Mimikama). Mimikama betont selbst, dass dabei kein einziger Account als Bot identifiziert wurde.
Dagegen stehen Messungen. CeMAS, Polisphere mit dem HPI und die polnische NASK sehen keinen Rueckgang. Graphika zaehlt in der AfD-nahen Community minus vier Prozent, normale Wochenschwankung. Die Desinformationsforscherin Kate Starbird misst fuer die AfD-Konversation sogar ein Plus von 51,6 Prozent (Lawfare).
Reichers zentrales Argument lautet: Nur weil die Crawler einbrachen, heisse das nicht, dass die Trollbots verschont blieben. Stimmt. Es heisst aber auch nicht das Gegenteil!
Wer den Kollaps behauptet, muss ihn belegen! Nicht umgekehrt!
Der Spott faellt zurueck
Reicher spottet ueber Faktenchecker, die sich auf die Grafik stuerzten, als sei das Abendland in Gefahr. Dabei liefert sein eigenes Video das beste Argument fuer ihre Arbeit. Wer "belegte Fakten" sagt, schuldet den Beleg, gerade dann, wenn man auf der richtigen Seite kaempft.
Die Grafik ist verschwunden. Die Geschichte nicht.
Wer Desinformation bekaempft, darf sie nicht produzieren
Ein EU-Abgeordneter, ein Staatschef, ein Geheimdienstkoordinator, ein Historiker, ein Meinungsforscher und eine Woche spaeter ein YouTuber mit grosser Reichweite: Sie alle haben eine unbelegte Behauptung verbreitet, weil sie ins eigene Weltbild passte. Das ist exakt das Muster, das wir russischen Netzwerken zu Recht vorwerfen!
Wer Desinformation bekaempfen will, darf sie nicht selbst produzieren. Auch nicht mit "If confirmed" im Kleingedruckten, und auch nicht mit "belegte Fakten" ohne Beleg.
Dabei liegt die eigentliche Geschichte offen auf dem Tisch. Drei Treffer genuegten, um Yandex Cloud in den Notbetrieb zu zwingen und Stoerungen bis in die Nachbarlaender auszuloesen. Eine nationale Cloud mit wenigen, bekannten Standorten ist ein Klumpenrisiko.
In Taiwan, wo jedes gekappte Unterseekabel zur nationalen Debatte wird, ist das Allgemeinwissen. In Europa, wo digitale Souveraenitaet gern mit drei Hyperscaler-Regionen verwechselt wird, offenbar noch nicht.
Ein Vorbehalt bleibt: Kein Beleg heisst nicht null Effekt. Die Ereignisse sind wenige Tage alt, Plattformdaten fehlen. Ich schaue auf die naechsten Threat-Reports von Meta und OpenAI und darauf, ob das CPD seine Methodik offenlegt.
Bis dahin gilt: Die Rechenzentren brannten. Die Bots nicht!
P.S. Ich habe Mark Reicher zu einem Livestream eingeladen und er hat bereits zugesagt. Das ehrt ihn sehr und ich freue mich wirklich drauf mit ihm die aktuell belegbaren Fakten durchzugehen!
Dir hat diese Ausgabe gefallen? Dann teile diese doch mit deinem Netzwerk. MeTacheles ist kostenlos, extrem zeitaufwendig & genau deshalb spiele ich jetzt auch ein wenig Staubsaugervertreter 😎
Zum Podcast: Apple - Spotify - Amazon oder RSS-Feed
Bleibt gesund!
Sascha
Primaerquellen
- Bot-Traffic AS13238 (Yandex LLC) — Cloudflare Radar. Die Datenquelle hinter dem viralen Diagramm, sie misst HTTP-Anfragen an Cloudflare-Kunden, keine Social-Media-Konten.
- Yandex outage: data shows that instead of going dark, malicious bots went on the move — Cloudflare-Blog. Cloudflares eigene Auswertung, inklusive Umzug der Bot-Last zu Selectel und Radist; Cloudflare ist Unternehmen und Messinstanz zugleich.
- Yandex Strikes, Russian Bots and Influence Operations — Graphika. Netzwerkanalyse der AfD-nahen Community, minus vier Prozent im Normalbereich; kommerzieller Anbieter von Desinformationsanalysen.
- Disrupting deceptive uses of AI by covert influence operations — OpenAI, Mai 2024. Beleg, dass Doppelgaenger OpenAI-Modelle nutzte; Unternehmensbericht in eigener Sache.
- CopyCop Deepens Its Playbook with New Websites and Targets — Recorded Future. Dokumentiert selbst gehostete Llama-Modelle bei CopyCop alias Storm-1516.
- Russia's so-called "Pravda" network expands worldwide — DFRLab. Grundlagenanalyse des Pravda-Netzwerks und seiner Infrastruktur.
- How Russia uses EU companies for propaganda — Qurium. Forensik der Doppelgaenger-Infrastruktur bei europaeischen Hostern und Aeza.
- Rapid-response fact-check: "Yandex Strikes Caused Russian Bot Activity To Drop By 50 Percent" Is False — Joohn Choe. Rekonstruiert den fruehesten Ursprung der Bot-These.
- The Russian Bot Collapse Report: did Russia's bots really go quiet? — unabhaengige Datenanalyse. Quelle der Korrelation von 0,996 zwischen viralem Diagramm und YandexBot; Einzelanalyse ohne Peer Review.
- Post von Niebezpiecznik zur Herkunft der AfD-Grafik — X. Herkunft der Grafik und ihre urspruengliche KI-Kennzeichnung, stuetzt sich auf einen namentlich nicht genannten deutschen Journalisten.
Sekundaerquellen
- Ukrainian drone strikes on Yandex datacenters knock cloud and payments offline — The Register. Ueberblick ueber die drei Angriffe und die Yandex-Statusmeldungen.
- Ukraine knocked out key Yandex data centers. The fallout is being felt across Russia. — Meduza. Zaehlt drei von sechs Standorten und beschreibt die Folgen fuer Nutzer.
- Ukraine takes aim at Russia's AI data infrastructure — Al Jazeera. Sasovo-Angriff, Supercomputer und Selenskyjs Bekenntnis.
- "We always respond in kind": Zelenskyy confirmed the strike on a Russian data center — LIGA.net. Selenskyjs Bestaetigung am Tag des ersten Angriffs.
- Satellite Images Reveal What's Left of Russia's Yandex Data Center After Ukrainian Strike — United24. Planet-Labs-Bilder des beschaedigten Dachs in Sasovo; Medium der ukrainischen Regierung.
- Several modules of Yandex's data center in Russia completely knocked out by Ukrainian drone strike — Meduza. Yandex-Statement zum Treffer in Kaluga.
- Fire Point: FP-1 drones strike Yandex' largest data center — Interfax-Ukraine. Bekenntnis des Herstellers, Fire Point ist Partei.
- Russia's Yandex says data centre in Vladimir shut down after drone attack — Al Jazeera. Abschaltung in Wladimir und Notbetrieb von Yandex Cloud.
- Attacks on Yandex's data centers disrupted the operation of more than 80 Russian services — Mezha. Umfang der Dienststoerungen bis in Nachbarlaender.
- Could Ukraine strikes on Russian data center impact bots? What we know — Newsweek. Dokumentiert Dupree- und Snyder-Posts sowie die NetBlocks-Werte.
- Russian disinformation bot traffic nearly eliminated overnight after Ukraine drone strikes cripple multiple of Russia's "Google" data centers — Tom's Hardware. Der Artikel, der aus Crawlern "Desinformation" machte; Ueberschrift laut PPC Land inzwischen geaendert, URL nicht.
- Yandex crawler traffic drops 94% after drone strikes on 3 data centers — PPC Land. Technische Einordnung des Crawler-Einbruchs und der geaenderten Tom's-Hardware-Ueberschrift.
- Did Ukrainian strikes on Yandex data centres cause Russian bot activity to plummet? — Euronews. Zdechovskýs Post und Selenskyjs Rede im Wortlaut.
- Angriffe auf russische Rechenzentren: Fake-Bots weiter aktiv — ZDFheute. Faktencheck mit CeMAS, Zdechovskýs Eingestaendnis und eigener Pruefung von Storm-1516-Konten.
- Angriffe auf Yandex: Aus brennenden Rechenzentren in Russland wird kein Bot-Ausfall bei der AfD — netzpolitik.org. Verbreitungsweg ueber Threads und fruehe Zweifel an der Grafik.
- Faktencheck zu russischen Bots und Rechenzentren (ndl.) — VRT NWS. Belegt Wolskis Entschuldigung.
- The attacks on Yandex's data centers have not reduced the number of Russian bots on social media — Mezha. Gibt die fruehe Warnung von Antibot4Navalny wieder.
- Polish minister caught citing fake story about Russian bots' demise after Ukrainian attack — Brussels Signal. Siemoniaks Aussage und Rechtfertigung; das Medium steht politisch rechtskonservativ.
- No, Ukraine's strikes on Yandex data centers didn't cripple Russian influence ops — Kyiv Independent. NASK-Befund, LetsData und Bot Blocker; bemerkenswert, weil aus einem ukrainischen Medium.
- Ukrainian drones hit Yandex data centers, sparking claims that Russian troll farms went quiet — Help Net Security. Zitiert Lozovskys Einordnung und Yandex-Statusmeldungen.
- Strikes on Yandex data centers reduced the operation of Kremlin bot networks — CPD — UNN. Der einzige Gegenbefund; das CPD ist Teil des ukrainischen Sicherheitsrats.
- Bot traffic plummets as Ukraine takes third Yandex datacentre offline — Computing. Quelle des IODA-Werts von 78 Prozent; der Text selbst ueberinterpretiert den Bot-Einbruch.
- Russische Bots weg, AfD-Aktivitaet eingebrochen? Was die Yandex-Angriffe zeigen — Mimikama. Faktencheck und Community-Umfrage zur gefuehlten Bot-Abnahme.
- The Russian Bots Went Silent. Or Did They? — Lawfare. Analyse mit den Messwerten von Kate Starbird.
- Kyiv Post zur Lastverschiebung bei Yandex — Kyiv Post. Yandex verlagert Dienste auf andere Anbieter.
- U.S. Seizes Domains Used by AI-Powered Russian Bot Farm for Disinformation — The Hacker News. Gibt die DOJ-Unterlagen zu Meliorator und Namecheap wieder.
- Sberbank data center in Russia struck by Ukrainian military — DCD. Wedjachins Bestaetigung des Angriffs in Balakowo.
- Как защитить деньги при сбоях банков: советы экономиста по распределению средств — Mail.ru Finanzen (russ.). Barchotas Bargeld-Empfehlung.