W Social: Verifiziert heisst veroeffentlicht

Das europaeische Netzwerk verspricht Anonymitaet trotz Ausweispflicht. Seine eigenen Datensaetze erzaehlen etwas anderes. Und die DSGVO hat dazu eine ziemlich klare Meinung. Analyse eines Privacy Fails, der auch die EU-Kommission betreffen duerfte!

HIER oder auf das Widget klicken um zum begleitenden Podcast zu gelangen!
Wenn ihr MeTacheles direkt unterstuetzen wollt, dann "chippt" doch einfach den Gegenwert einer Currywurst (gerne auch vegan) in meine Paypal:
oder meine Wero-Kasse:
Oder schaut direkt bei meinem neuen Sponsor vorbei... IONOS! Denn da bekommt ihr die Alternativen, die ich immer wieder bei MeTacheles anspreche:

MeTacheles funktioniert nicht ohne euch und wenn ihr glaubt, dass dieses Format auch in eurem Netzwerk ankommt, dann teilt es doch genau mit diesem.
Ganz wichtig: Den Podcast koennt ihr hier direkt oben im Browser, aber auch auf diversen Plattformen wie u.a.
Apple - Spotify - Youtube - Amazon oder als RSS-Feed
anhoeren und abonnieren. Gerade Apple & Spotify-Abrufe helfen dem Format, denn dort gibt es entsprechende Rankings!
W social ist "Public by Design"!
Zwei Knoepfe. Mehr braucht es bei W Social nicht, um festzulegen, wer man oeffentlich sein will.
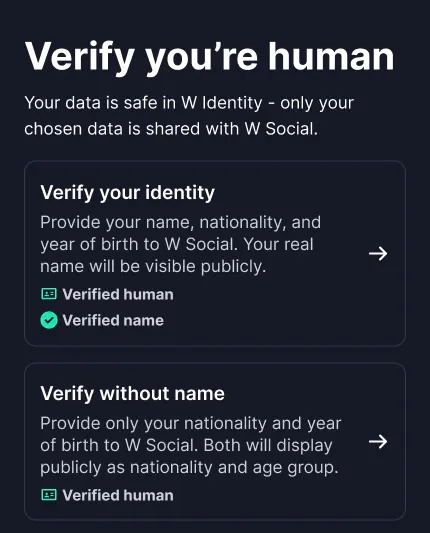
Wer sich beim europaeischen X-Herausforderer anmeldet, scannt in der Begleit-App W Identity seinen Pass und ein Selfie. Danach bietet der Bildschirm die Wahl. Mit Namen gehen Name, Nationalitaet und Geburtsjahr an W Social, der echte Name wird oeffentlich. Ohne Namen gehen nur Nationalitaet und Geburtsjahr raus, angezeigt als Nationalitaet und Altersgruppe.
Klingt nach Privacy by Design und klingt damit genau nach dem, womit W seit der Vorstellung in Davos wirbt.
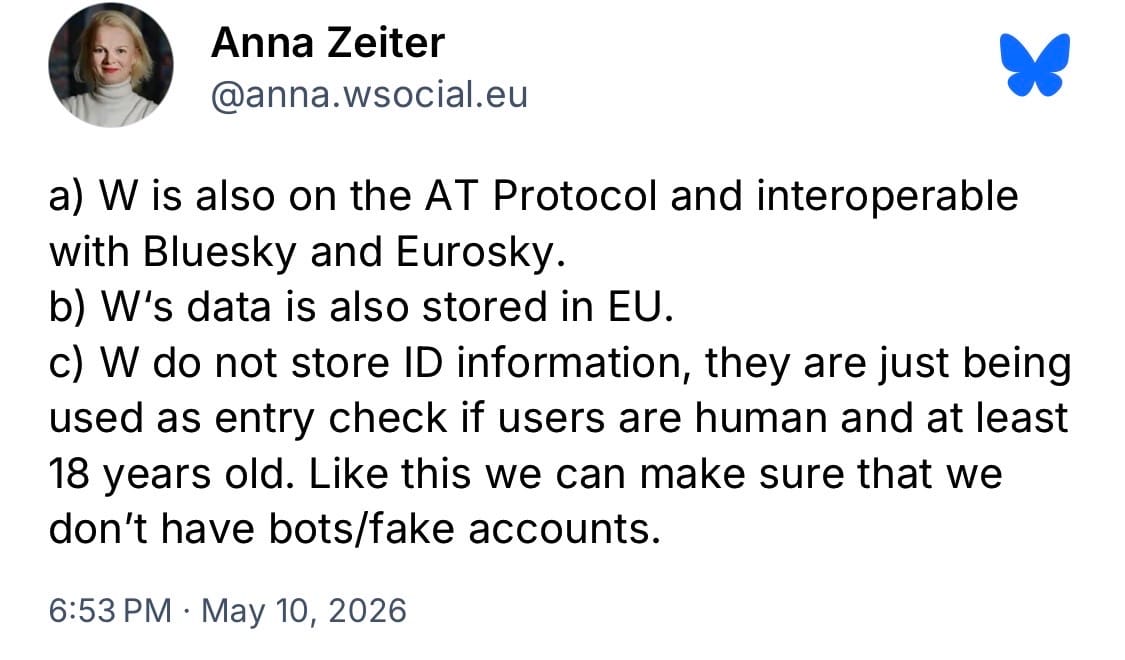
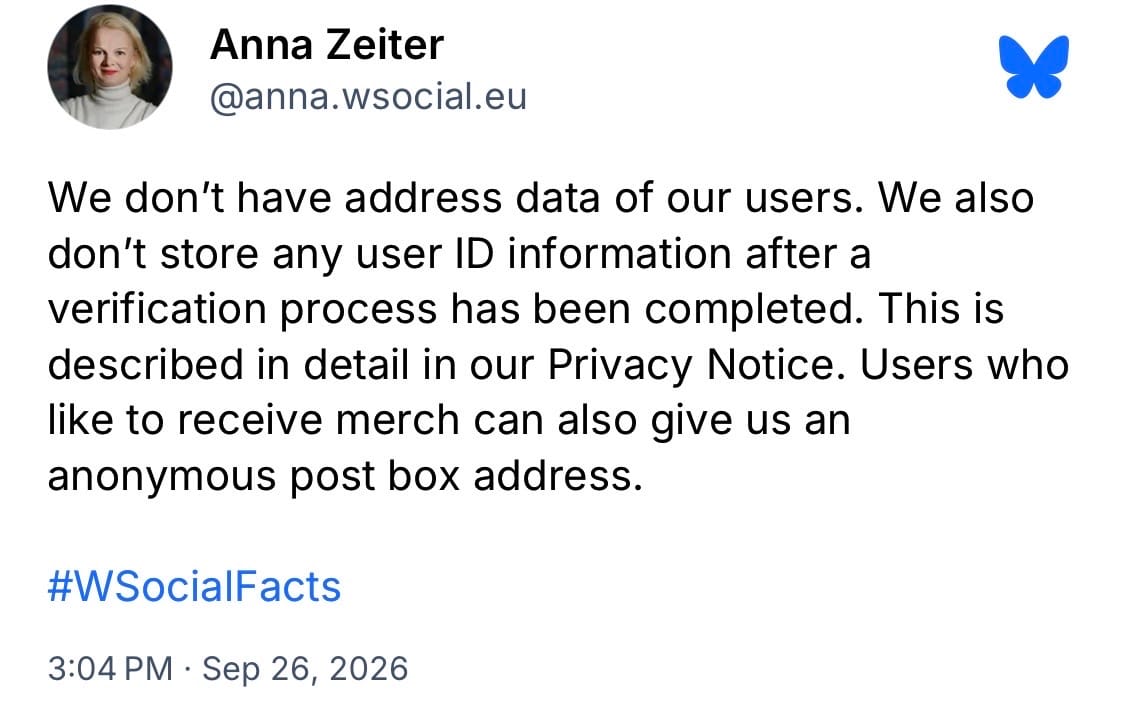
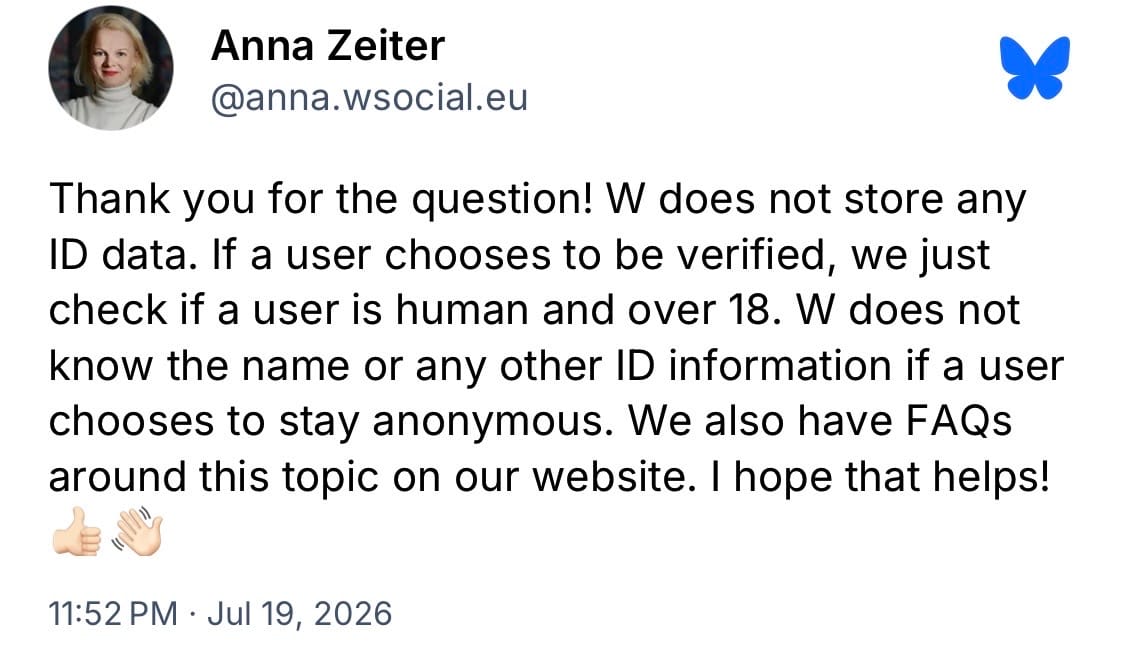
Wsocial CEO Anna Zeiter und ihr Lieblings-Mantra: Wir speichern keine ID-Daten!
Nur passiert danach etwas, das der Nutzer nicht sieht. W Social legt zu verifizierten Konten einen Datensatz an, nicht im Profil des Nutzers, sondern im Repository des eigenen Moderationskontos moderation.wsocial.eu. Dieses Repository ist oeffentlich, und auf der Scraping-Plattform Apify bietet ein Drittanbieter das Auslesen genau dieser Verifikationsdatensaetze bereits als fertiges Werkzeug an.
These: W Social veroeffentlicht Verifikationsdaten, die der erklaerte Zweck nicht braucht, und stuetzt das auf Dokumente, die sich gegenseitig widersprechen. Das ist kein Schoenheitsfehler einer Beta. Das ist ein strukturelles DSGVO-Problem, und zwar unabhaengig davon, ob sich die schaerfsten Zahlen bestaetigen, die gerade kursieren.
Vorweg: Ich bin kein Anwalt. Ob Wsocial gegen die DSGVO verstoesst, entscheiden die schwedische Datenschutzbehoerde IMY oder ein Gericht. Aber hin zu Fakten, denn was ich euch zeigen kann ist, wie weit Selbstbeschreibung und eigene Datensaetze bei Wsocial auseinanderliegen und sie damit imho einen eklatanten Verstoss gegen die DSGVO begehen!
Was W selbst zugibt
Ausloeser ist eine umfangreiche Analyse der oeffentlich einsehbaren pds.wsocial.network und moderation.wsocial.eu und das seit ca. Anfang September und vielleicht habt ihr es ja auch mitbekommen, dass der c't-Podcast Haken dran das Thema gerade aufgegriffen hat.
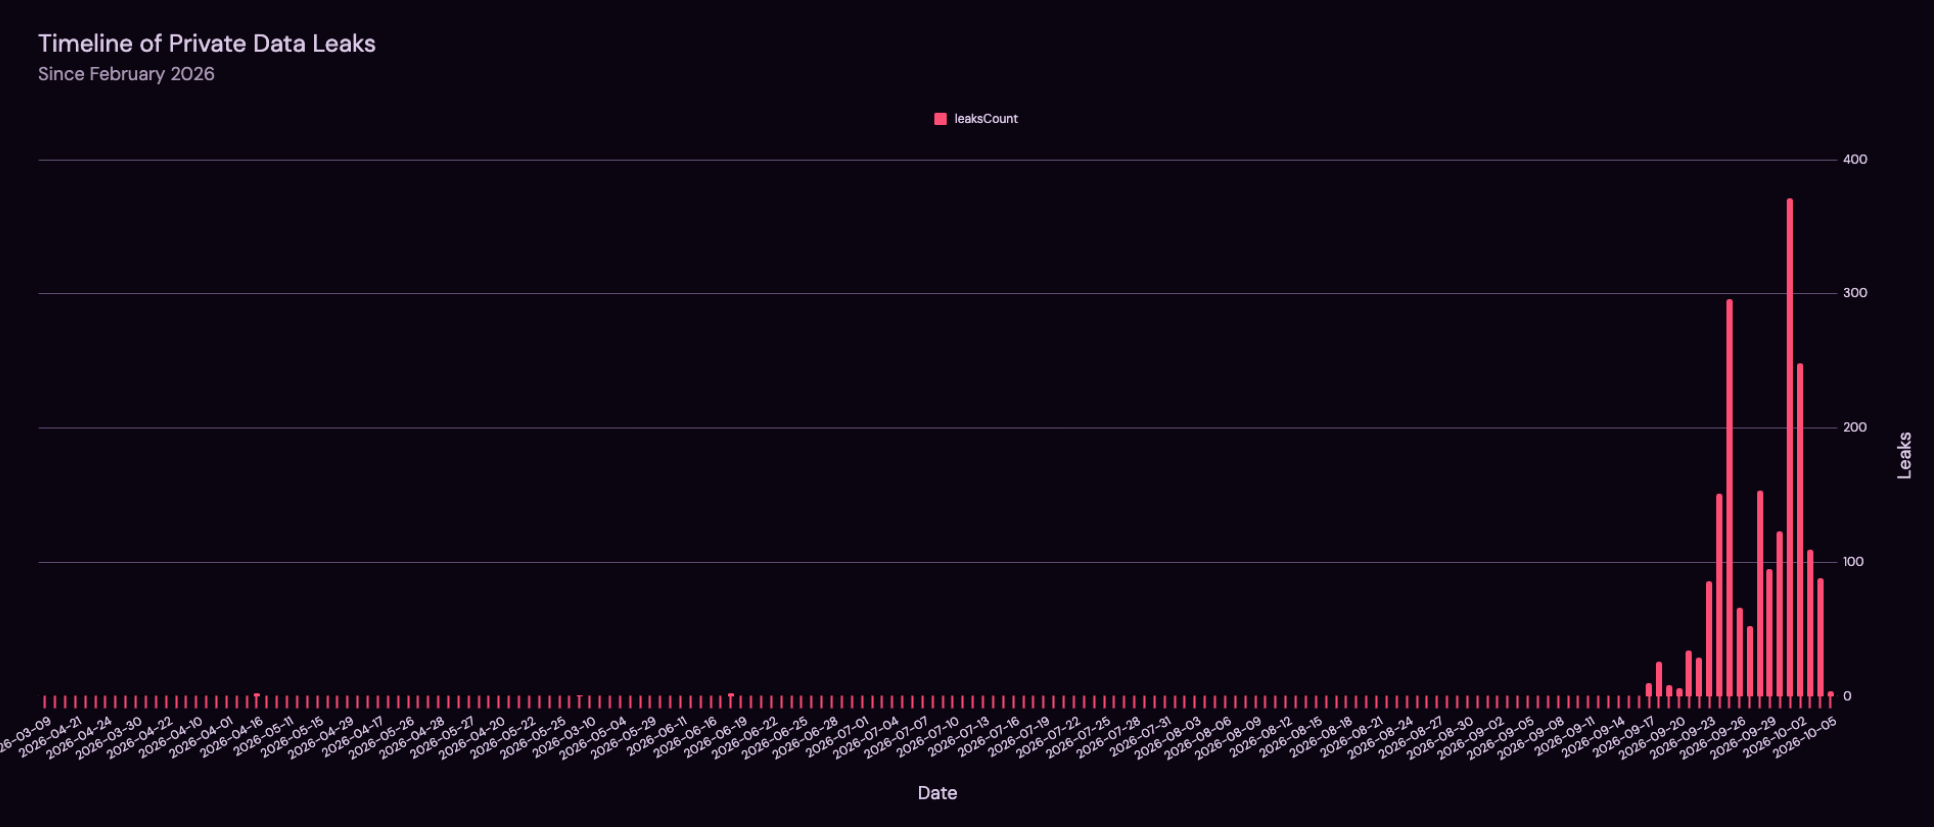
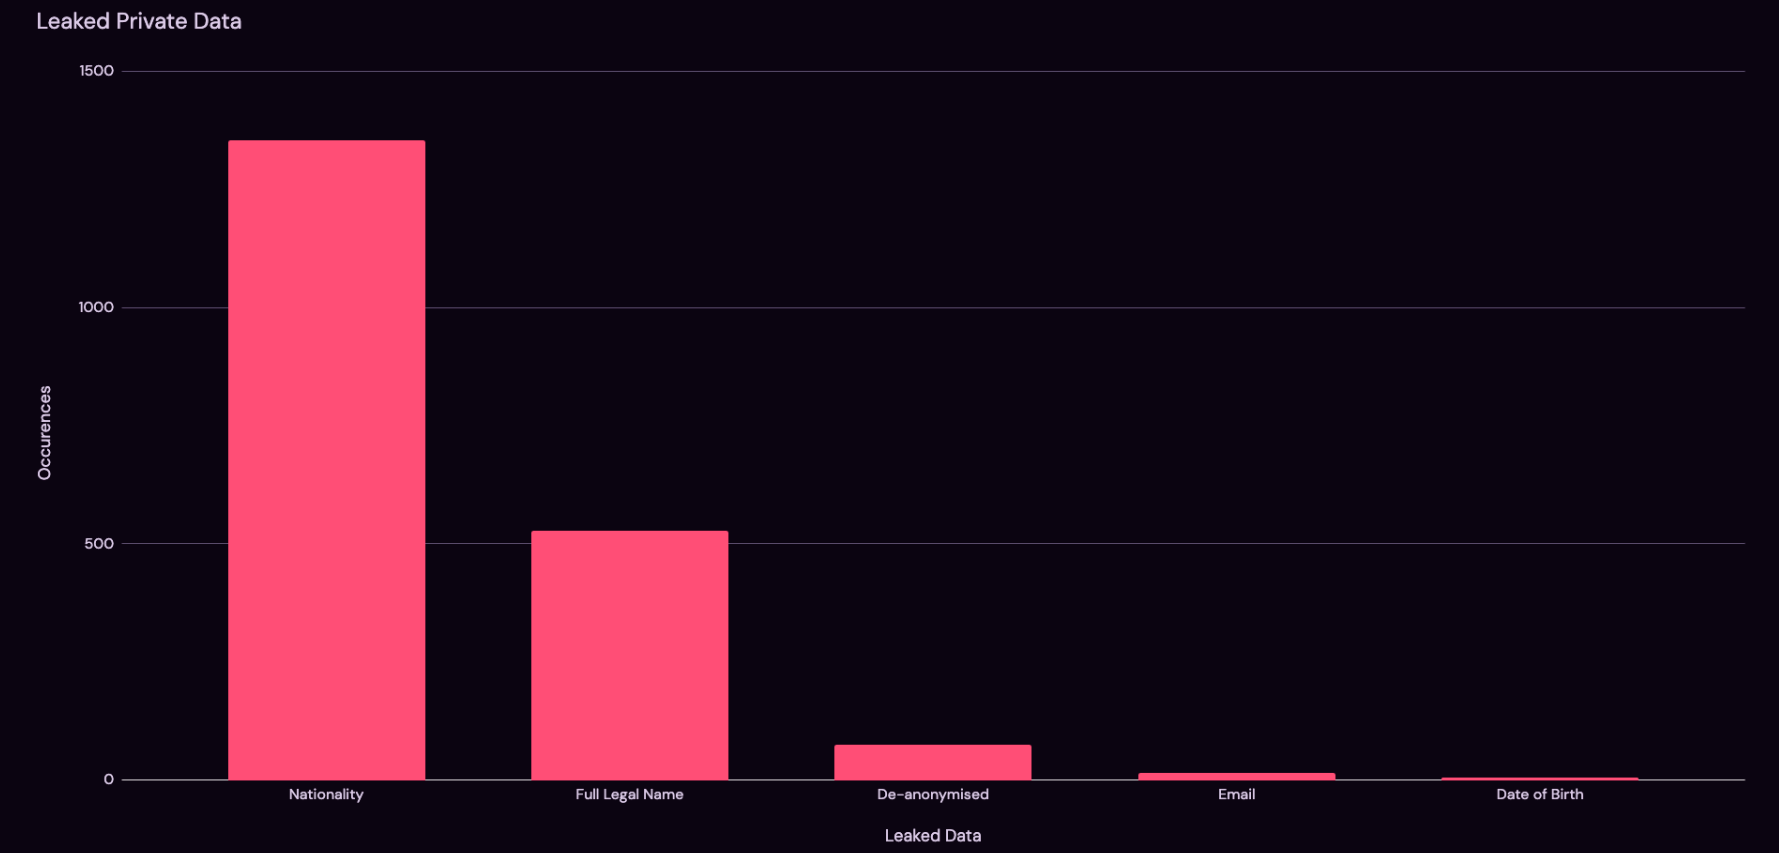
Laut Analyse stehen seit dem 17. September knapp 2.000 identifizierende Datenpunkte zu mehr als 500 Nutzern im Netz, darunter volle buergerliche Namen auch bei Nutzern, die ohne Namen verifiziert haben, und vereinzelt E-Mail-Adressen.
Kleine Sidequest: der erste Eintrag mit einem "anonymisierten" Geburtsdatum stammt vom 17.9. um 10 Uhr 59! Wsocial war zu diesem Zeitpunkt down, wegen angeblicher Serverwartungen, die nicht zuvor angekuendigt wurden!
Aber zurueck zum Thema und den Leaks, denn Wsocial nennt dies nun "public by design"... und haut damit einen knackigen Double Down raus, der nicht einmal zuvor so an die User:innen kommuniziert wurde. Oder wusstet ihr, dass in den Datensaetzen ein Datum steht, das wie ein Geburtsdatum aussieht, laut Wsocial aber keins ist? Und es gibt ein Namensfeld mit Werten: Laut Wsocial stammen diese Werte nicht aus dem, was Wsocial von W Identity erhalte. Also der App, ueber die ihr euch identifizieren muesst.
Heizungsbauer Ralf & der Datensatz, den er nie sieht
Ihr kennt es.. diesen Spagat zwischen Nerdistan und "erklaer mal was das eigentlich heisst". Sorry imaginaerer Ralle, your turn!
Ralf aus Recklinghausen hatte genug von X. Er hat sich bei Wsocial angemeldet und ohne Namen verifiziert, weil seine Heizungskunden nicht googeln sollen, wie er in einer Tour die regionalen Hetzer der AfD volley nimmt! In der Wsocial-App heisst er Thermostat_Ralf und fuehlt sich verdammt anonym dabei!
Was Ralf nicht sieht: Auf dem Moderationskonto von Wsocial steht, dass er Deutscher ist, dazu ein Datum, das jeder als seinen Geburtstag lesen wuerde. Das bestaetigt Wsocial selbst. Meine Auswertungen des PDS zeigen, dass dort auch sein voller Name stehen kann!
Wie das gehen soll, wenn Wsocial von W Identity gar keinen Namen bekommt? Eine plausible Erklaerung, die ich nicht belegen kann: Ralf war anfangs mit Klarnamen als Anzeigenamen unterwegs, der Datensatz hat diesen Stand festgehalten, spaeter hat er auf ein Pseudonym gewechselt. Den Anzeigenamen kann Ralf aendern. Den Verifikationsdatensatz kann er weder sehen noch korrigieren, die App zeigt ihn nirgends an und vor allen Dingen bekommt Ralf das weder mit, noch wird er davor gewarnt!
Fuenf Versionen derselben Wahrheit
Bekommt Wsocial den buergerlichen Namen nun oder nicht? Kommt darauf an, welches W-Dokument man fragt.
- Version eins, der Datenschutzhinweis vom 12. Juni 2026: Wsocial erhalte von W Identity unter anderem keinen "legal name".
- Version zwei, die Nutzungsbedingungen vom 29. Juli 2026: Wsocial erhalte eine Kontonummer, das Passland und das Geburtsjahr, ein Name kommt nicht vor.
- Version drei, die FAQ: Wer mit Namen verifiziert, dessen Name koenne ebenfalls geteilt werden.
- Version vier, die Aussagen von Wsocial, nachdem die Nummer oeffentlich wurde: Namen tauchten nur dort auf, wo Nutzer sie selbst als Anzeigenamen gewaehlt haetten. Zugleich verweisen sie auf den Login-Bildschirm, laut dem der Name sehr wohl geteilt wird, wenn man vorher mit Namen verifiziert hat.
- Version fuenf steht auf der Startseite: "No personal identity data leaves your device unless you choose to share it." Der Datenschutzhinweis von W Identity beschreibt dagegen eine Pruefung auf dem Server mit Loeschung "in any case within one minute", bei manueller Pruefung durch den Auftragsverarbeiter Trust Anchor Group AB bis zu 14 Tage.
Fuenf Aussagen, die nicht alle gleichzeitig stimmen koennen! Das ist keine Erbsenzaehlerei. Artikel 5 und 13 der DSGVO verlangen, dass Betroffene verstaendlich erfahren, welche Daten wohin fliessen, und wenn das Unternehmen selbst keine konsistente Antwort hat, kann der Nutzer sie nicht haben!
Public by Design ist keine Rechtsgrundlage
Die zentrale Verteidigung der Wsocial Crew lautet: Wsocial basiert auf dem AT Protocol, auf dem auch Bluesky laeuft, und dort ist alles oeffentlich. So stehe es in Paragraf 2.1 der Nutzungsbedingungen.
Das Problem steht ein paar Paragrafen weiter. Oeffentlich ist laut 2.1 "Your Content", und Paragraf 5.1 definiert das als Inhalte, die Nutzer selbst erstellen und posten. Den Verifikationsdatensatz erstellt kein Nutzer. Den schreibt W auf das eigene Moderationskonto, und damit traegt die eigene AGB-Klausel die eigene Verteidigung nicht.
Bleibt die Rechtsgrundlage, die genannt wird: Vertragserfuellung nach Artikel 6 Absatz 1 b. Der Europaeische Gerichtshof hat 2023 im Verfahren Meta gegen Bundeskartellamt (C-252/21) klargestellt, wie eng das auszulegen ist. Eine Verarbeitung muss objektiv unerlaesslich sein fuer einen Zweck, der zum Kern der Vertragsleistung gehoert, nuetzlich reicht nicht. Ein Mikroblog funktioniert ohne oeffentlich einsehbares Passland ganz hervorragend.
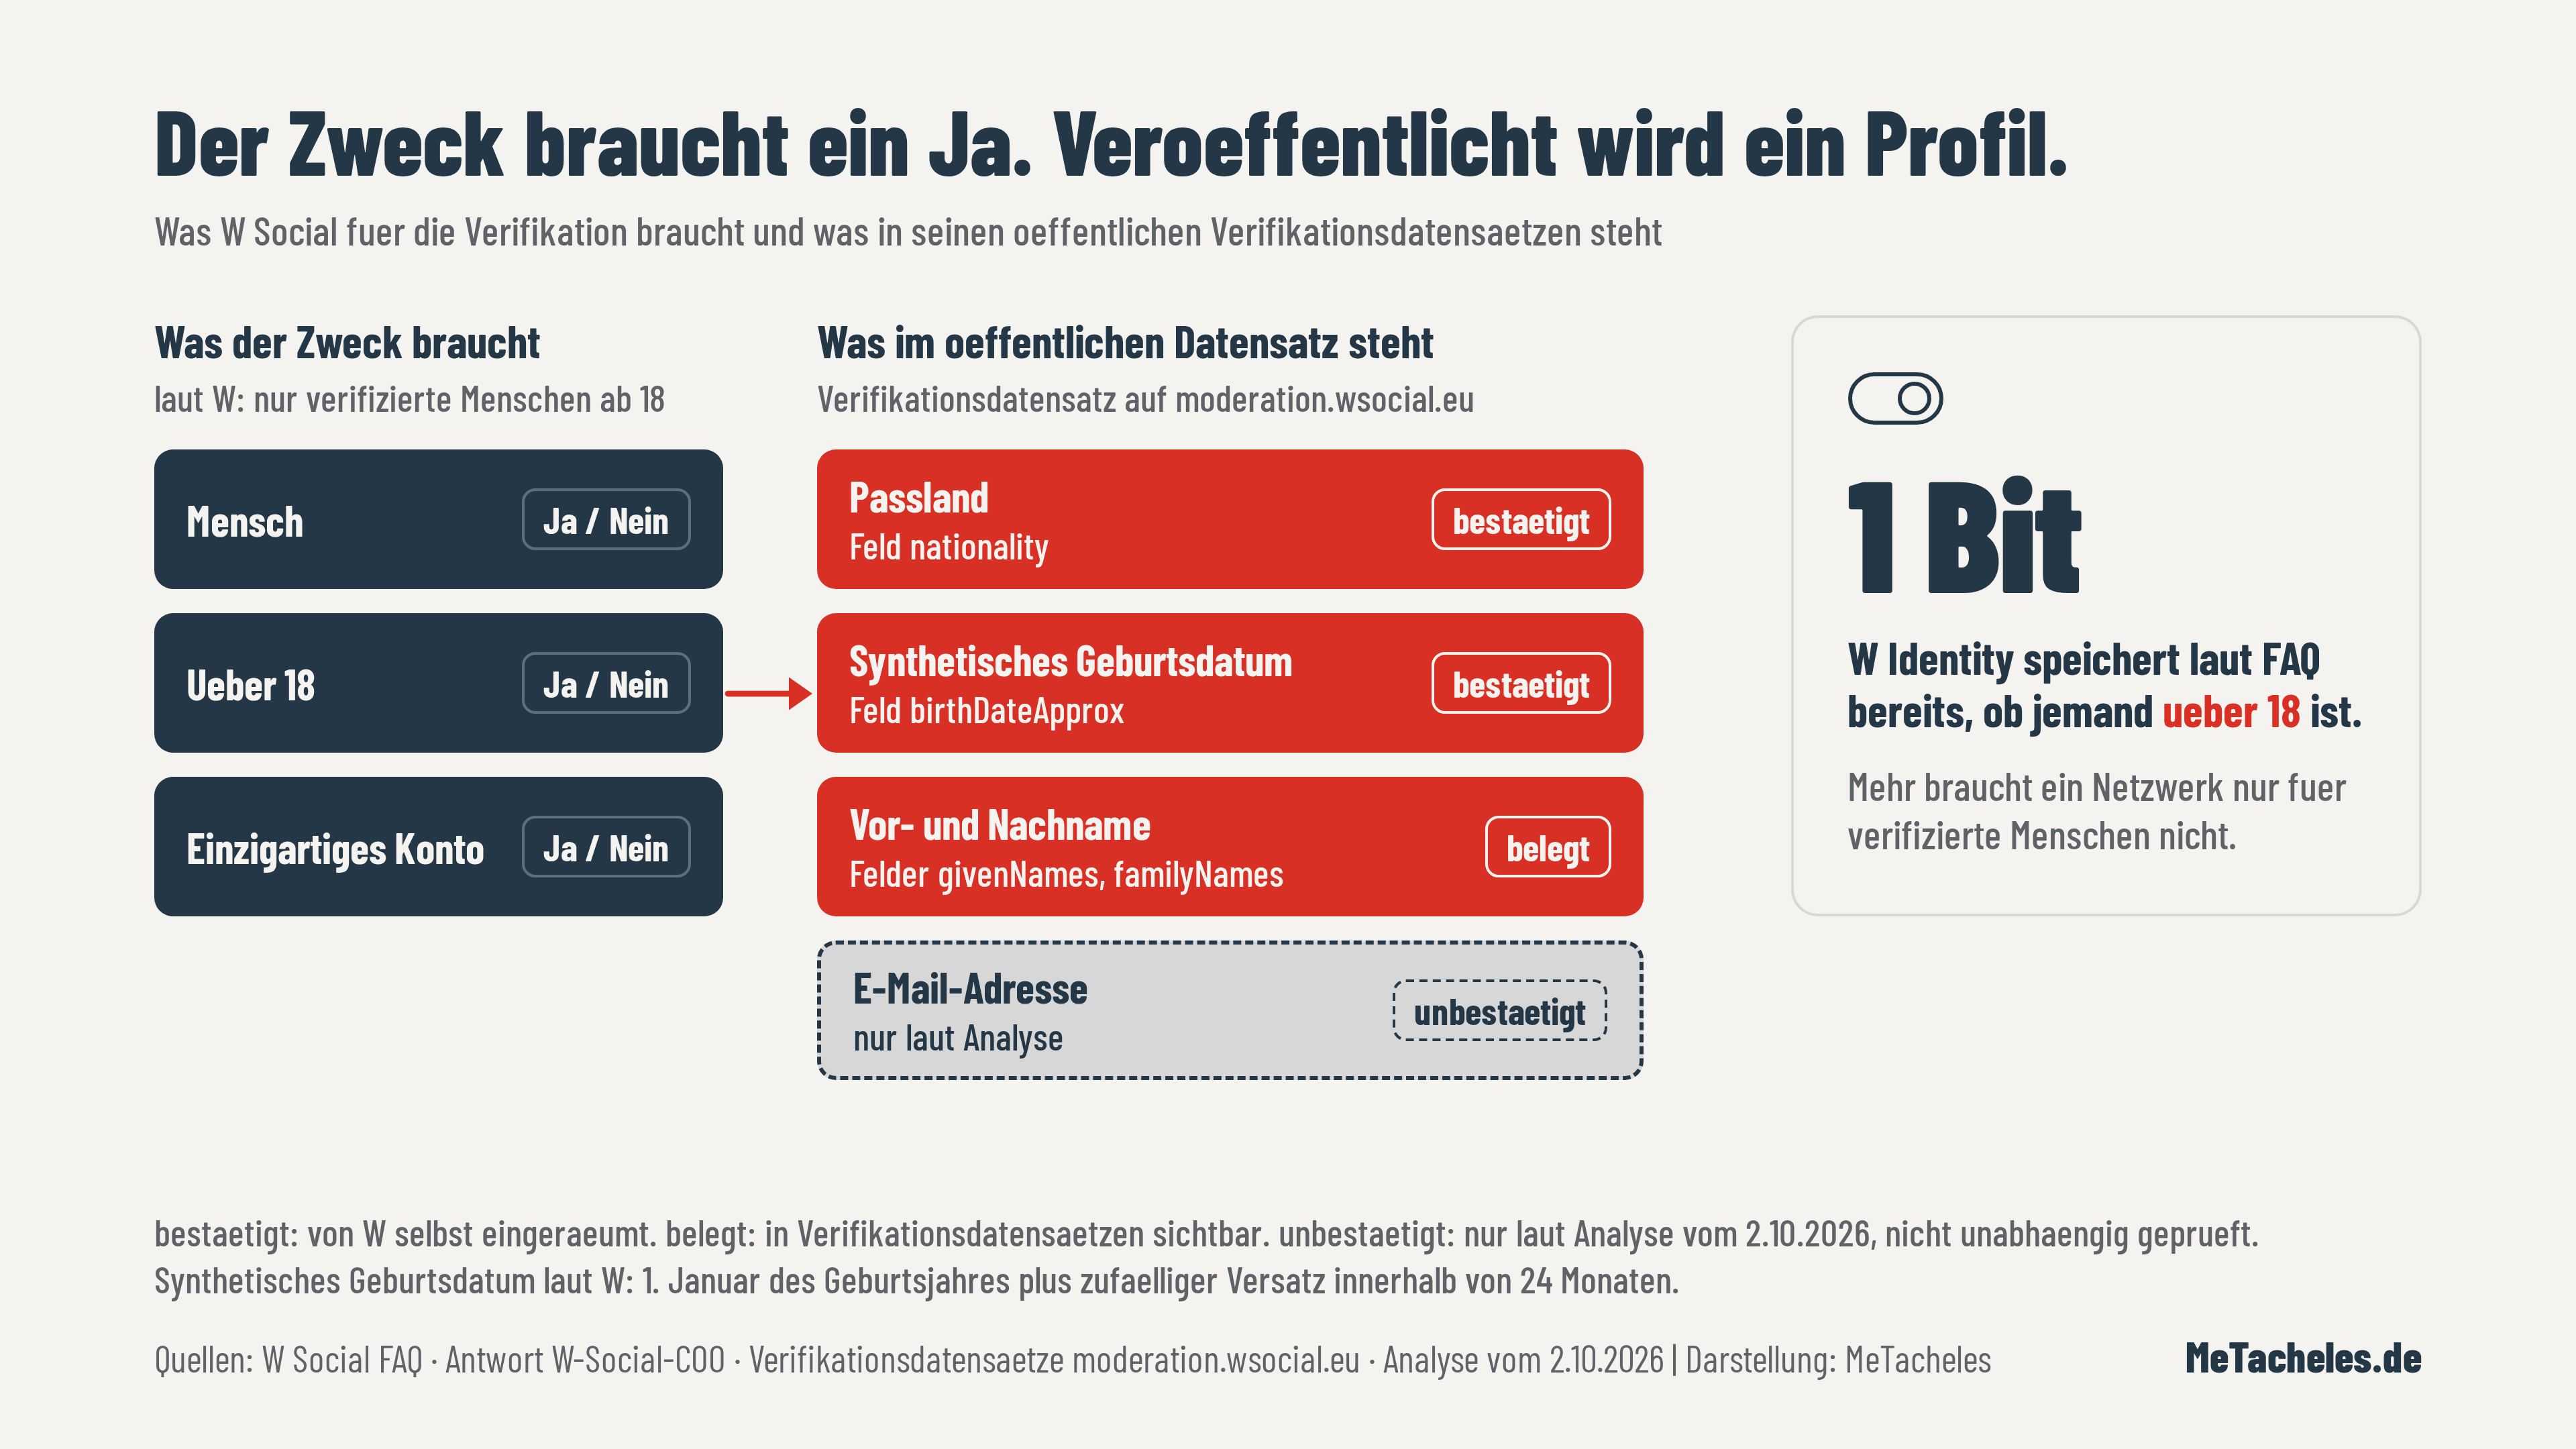
Und dann ist da das Bit. Laut eigener FAQ speichert W Identity, ob jemand ueber 18 ist. Ja oder nein, dazu die Information, dass hinter einem Konto ein einzigartiger Mensch steht... mehr braucht ein Netzwerk "nur fuer verifizierte Menschen" nicht.
Datenminimierung nach Artikel 5 Absatz 1 c heisst genau das. Artikel 25 Absatz 2 verlangt ausserdem, dass Voreinstellungen personenbezogene Daten nicht ohne Zutun der Person einer unbestimmten Zahl von Menschen zugaenglich machen. Die Verordnung eIDAS 2.0 setzt fuer die kuenftigen EU-Wallets auf selektive Offenlegung: Man gibt nur das Merkmal preis, das gebraucht wird, etwa "ueber 18". W hat den umgekehrten Weg gebaut, vom Pass auf dem Geraet in einen oeffentlichen Datensatz im Netz.
Auch eine Einwilligung rettet das nicht. W Identity stuetzt die Weitergabe der Merkmale auf Einwilligung, W Social die Verarbeitung auf den Vertrag, Wsocial beruft sich auf beides. Der Bestaetigungsbildschirm beim Login spricht vom Teilen mit W Social, nicht von einer Veroeffentlichung fuer die Welt, und eine Einwilligung muss nach Artikel 4 Nummer 11 bestimmt und informiert sein!
Das Geburtsdatum, das keins ist
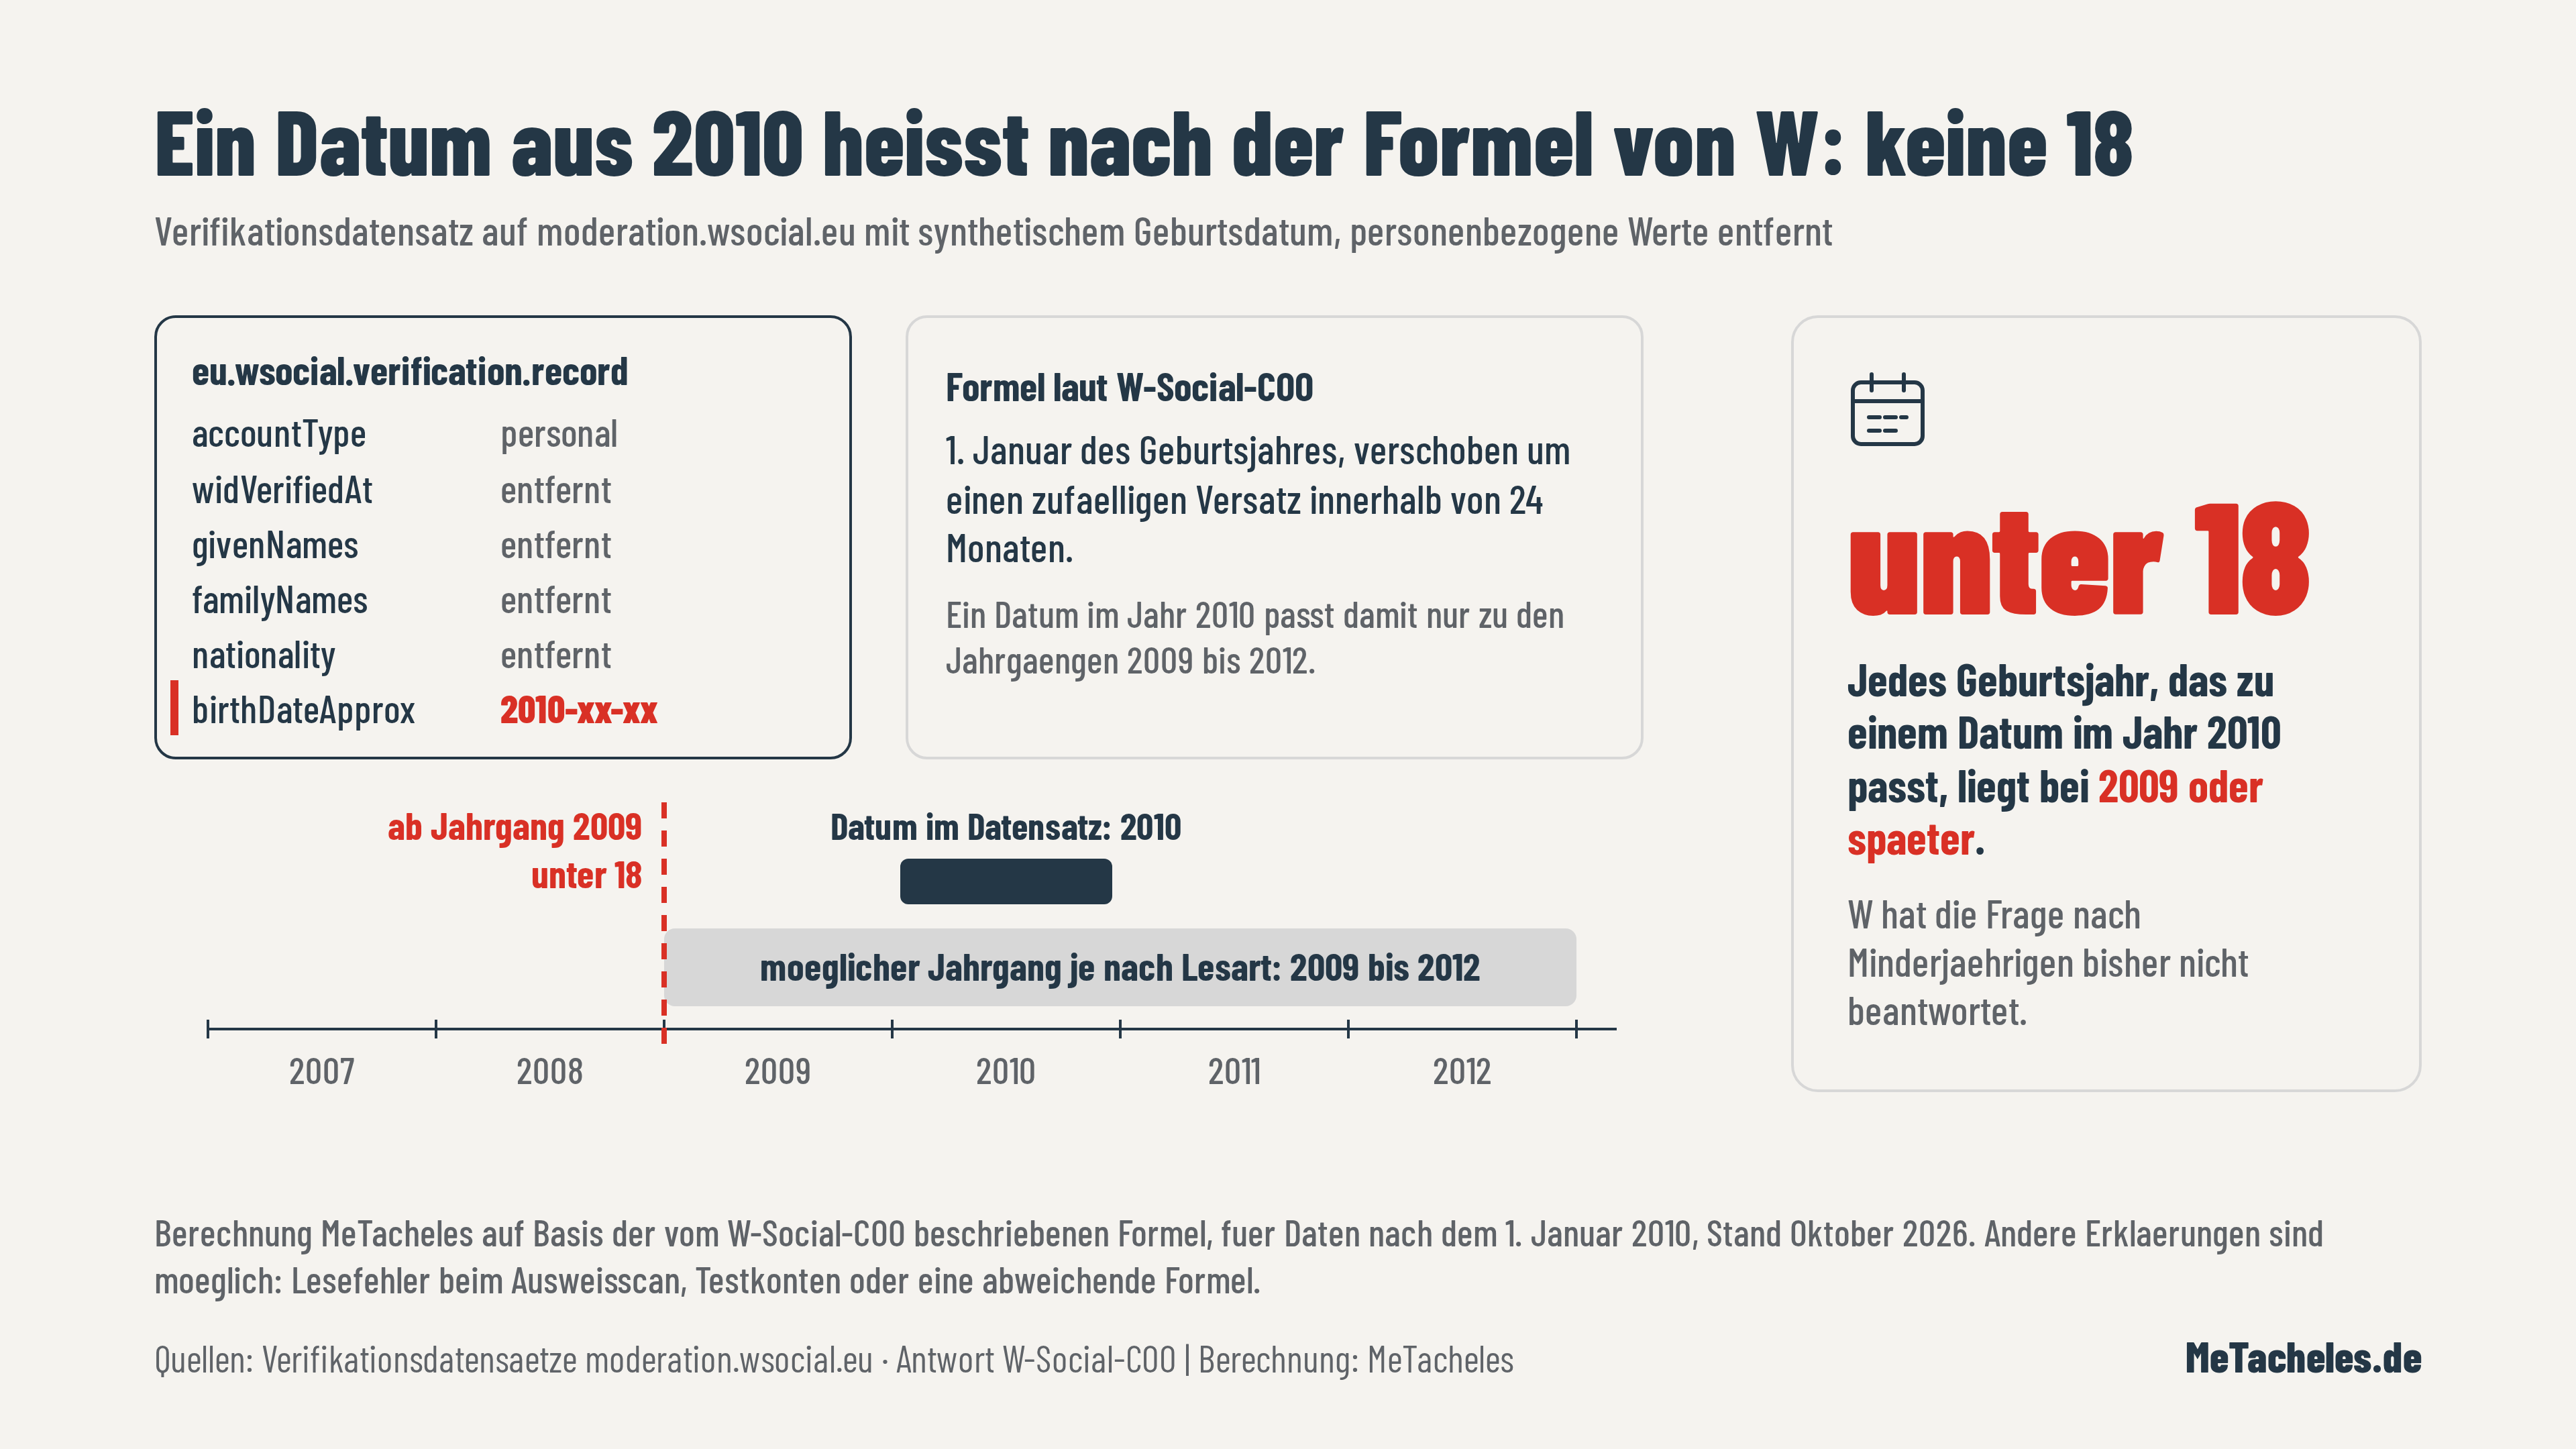
Laut Wsocial generiert W das Datum automatisch: der 1. Januar des Geburtsjahres, verschoben um einen zufaelligen Versatz innerhalb von 24 Monaten. Das Jahr stimme deshalb nur in etwa einem Drittel der Faelle. Ziel sei eine grobe Altersspanne, ohne je ein echtes Geburtsdatum zu halten.
Ich nehme Wsocial die gute Absicht ab. Trotzdem geht die Rechnung nicht auf. Versprochen wurde auf dem Bildschirm eine Altersgruppe, im Datensatz steht ein Datum, und wer es liest, haelt es fuer echt, weil nirgends steht, dass es Rauschen ist oder koennt ihr euch an entsprechende oeffentliche Statements dazu erinnern?
Artikel 5 Absatz 1 d der DSGVO verlangt, dass Daten sachlich richtig sind. Wer bewusst falsche Geburtsdaten zu realen Personen veroeffentlicht, hat ein Problem, auch wenn die Faelschung freundlich gemeint ist. Und liegt das Jahr in zwei von drei Faellen daneben, ist auch die Altersspanne, um die es angeblich geht, regelmaessig falsch.
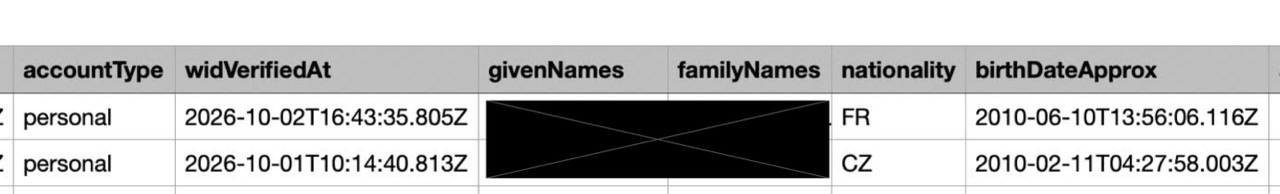
Eine Frage hat W bis heute nicht beantwortet: ob unter den Betroffenen Minderjaehrige sind. Die eigenen Datensaetze werfen sie trotzdem auf. Dort stehen synthetische Daten aus dem Jahr 2010, und nach Ws eigener Formel gehoert dazu ein Geburtsjahr ab 2009.
Diese Nutzer waeren heute keine 18. Moeglich sind andere Erklaerungen, etwa ein Lesefehler beim Ausweisscan oder Testkonten. Genau deshalb muss W antworten, statt auf “keine Datenpanne” zu verweisen.
Panne oder Absicht? Beides ist ein Problem
Eine meldepflichtige Datenpanne nach Artikel 33 und 34 sieht man also nicht, alles sei "public by design", die Bewertung mit dem Datenschutzbeauftragten dokumentiert. Artikel 4 Nummer 12 der DSGVO erfasst als Datenpanne aber auch die unbefugte Offenlegung, und dazu zaehlen Fehler im eigenen Haus, nicht nur Angriffe von aussen.
Damit steht Wsocial vor einem Dilemma. Sind Namen von Nutzern, die ohne Namen verifiziert haben, versehentlich in oeffentlichen Datensaetzen gelandet, ist das eine klassische Panne mit 72 Stunden Meldefrist bei der IMY. War es Absicht, braucht es eine tragfaehige Rechtsgrundlage und eine transparente Information, und beides fehlt nach allem, was oben steht. "Public by design" ist keine dritte Kategorie!
Zwei Firmen, eine Adresse
W Social AB und W Identity AB sind laut Wsocial unabhaengige Verantwortliche. Spannend dabei ist dann aber: Sie teilen sich Geschaeftsfuehrerin Anna Zeiter, Board-Vorsitzenden Ingmar Rentzhog und die Adresse bei We Don't Have Time in Stockholm und, Trommelwirbel, W Identity habe null Beschaeftigte! Uebrigens im Google Play Store ist fuer die App W Identity dev@wsocial.eu als Entwicklerkontakt hinterlegt.
Der EuGH legt gemeinsame Verantwortlichkeit weit aus. Nach Wirtschaftsakademie (C-210/16) und Fashion ID (C-40/17) genuegt es, wenn zwei Akteure Zwecke und Mittel einer Verarbeitung gemeinsam festlegen, gleicher Zugriff auf die Daten ist nicht noetig. W Identity wurde fuer das Onboarding von Wsocial gebaut, die Uebergabe der Merkmale ist ein gemeinsam gestalteter Vorgang.
Dann verlangt Artikel 26 eine Vereinbarung, deren Kern die Nutzer erfahren muessen. Und Betroffene koennen ihre Rechte gegenueber jedem der beiden geltend machen. Das Pingpong "Das war die andere Firma" haelt dann nicht!
Verifiziert sind immer die anderen
Die FAQ ist eindeutig: Posten, Kommentieren und Interagieren setzen eine Identitaetspruefung voraus. Laut Analyse sind dennoch rund 80 Prozent der gut 42.000 Konten unverifiziert, und 97 reichweitenstarke Konten von Institutionen und Medien fehlen im oeffentlichen Verifikationsverzeichnis. Darunter die von Ursula von der Leyen, Christine Lagarde und Roberta Metsola, mit denen Wsocial beim Start im Juni geworben hat und deren Beitraege Wsocial bis heute auf der eigenen Startseite zeigt.
Moeglich, dass es fuer Organisationen eine zweite Stufe gibt. Die Beispieldaten des Apify-Scrapers zeigen ein Feld "adminVerifiedAt", offenbar eine Freigabe durch einen Administrator. Nur steht davon nichts im Marketing, und eine Kommissionspraesidentin ist keine Organisation, sondern ein Mensch mit Pass!
Fuer die EU-Institutionen gilt nicht die DSGVO, sondern die Verordnung 2018/1725, beaufsichtigt vom Europaeischen Datenschutzbeauftragten. Kommission und EZB haben ihre offiziellen Konten laut Recherche von Elena Rossini im Juni von Bluesky-Servern zu Wsocial umgezogen. Die naheliegende Frage: Wurde vorher geprueft, wohin man da zieht?
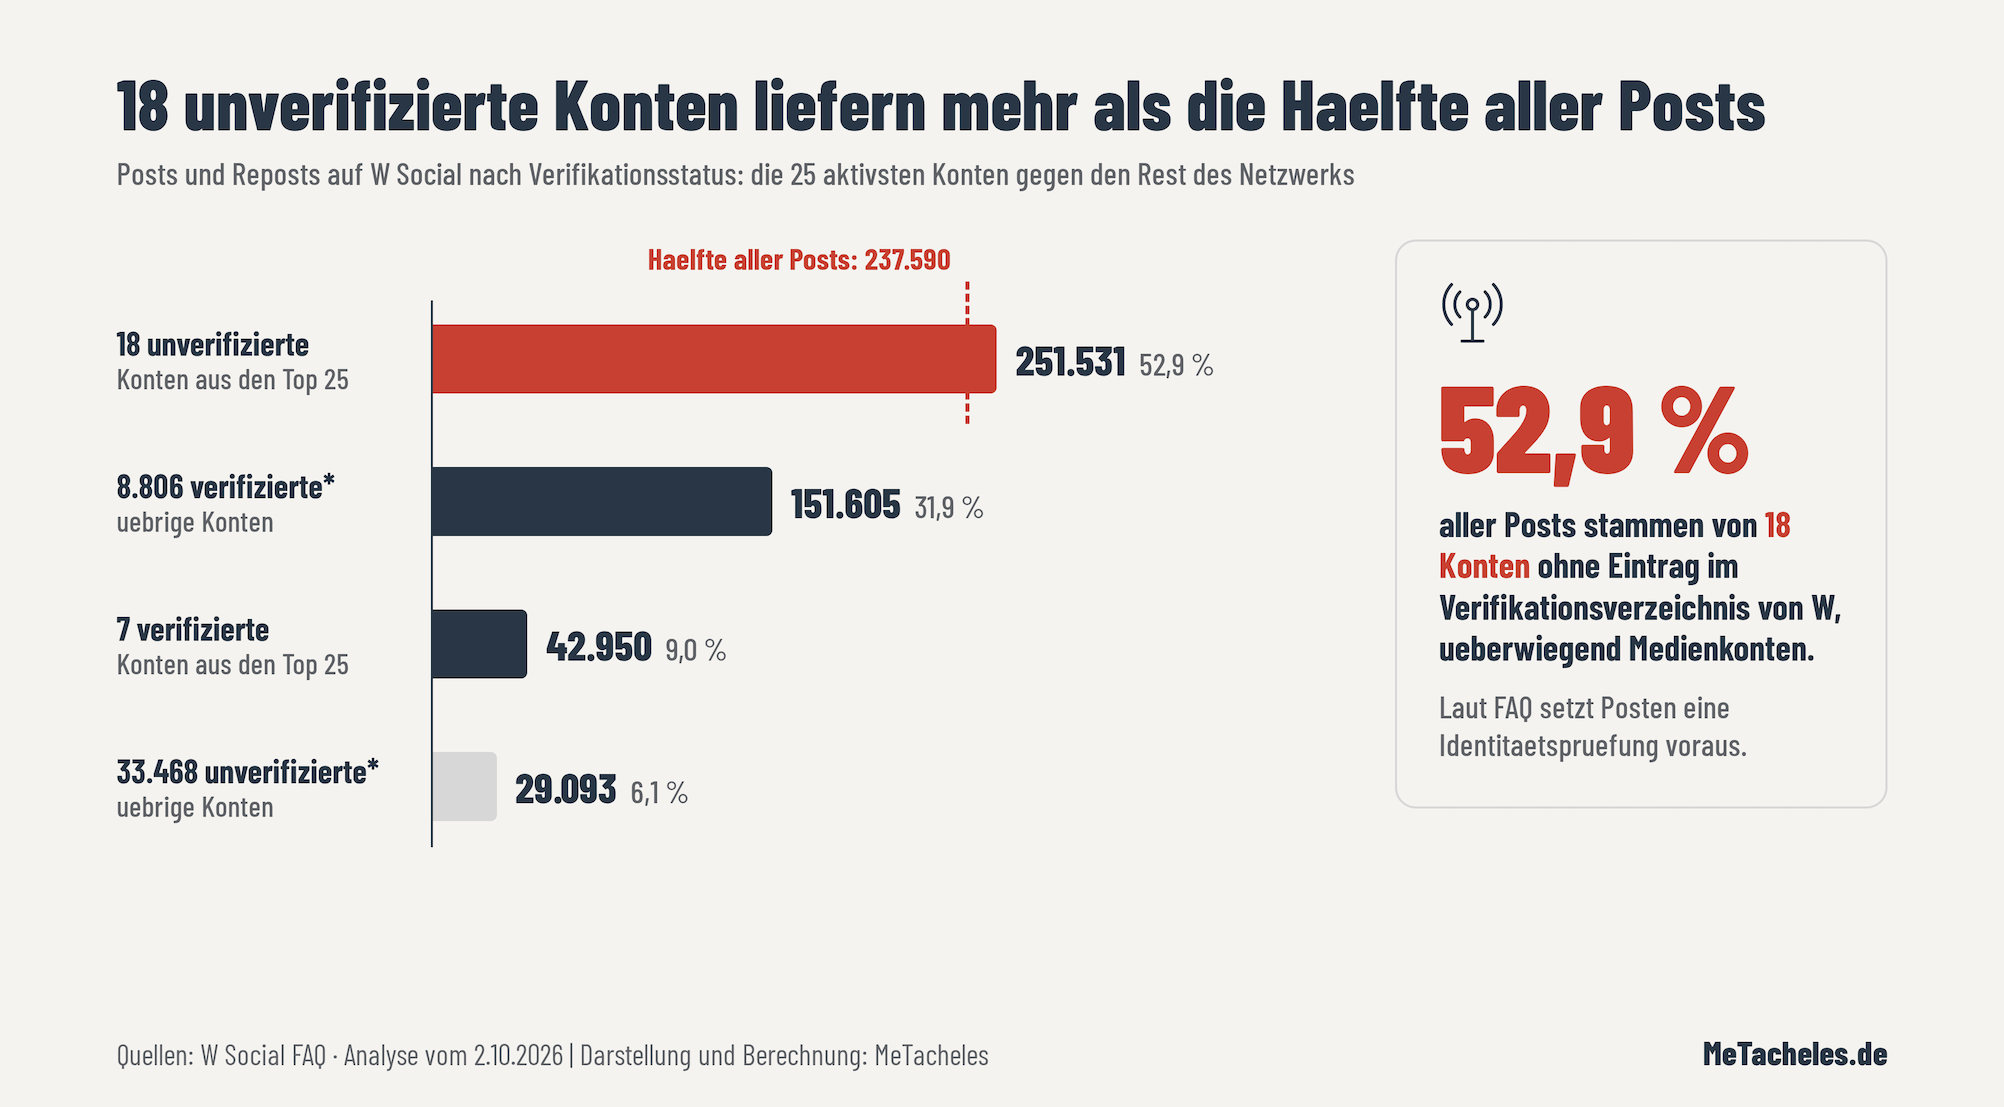
wenn 2/3 aller Postings von knapp unter 100 nicht verifizierten Accounts stammen, die automatisch posten, nennt man dies dann nun "bot by design"?
Die beste Verteidigung fuer Wsocial ist keine!
Wsocial ist ein oeffentlicher Mikroblog auf einem Protokoll, das Oeffentlichkeit zur Architektur macht. Wer dort postet, weiss das. Und die Nutzer wurden auf dem Bildschirm informiert, dass Nationalitaet und Altersgruppe oeffentlich werden, der Name nur mit Freigabe.
Das synthetische Geburtsdatum ist ein ernst gemeinter Versuch, gar kein echtes Datum zu halten, das ist mehr Datensparsamkeit als bei den meisten Plattformen. Institutionen haben keinen Pass, also brauchen sie einen anderen Pruefweg. Dass ein paar Medienkonten am Anfang den Grossteil der Beitraege liefern, kennt jedes junge Netzwerk... aber wenn mehr als 50% aller Postings von 18 nicht verifizierten Accounts stammen, die automatisch... also wie ein Bot posten, nennt man dies dann nun "bot by design"?
Und mal ganz ehrlich: W ist (k)eine Beta, gefuehrt von Leuten, die Datenschutz nicht erst googeln muessen. Anna Zeiter war Chief Privacy Officer bei eBay, was mich ein wenig an den HR-Prozessen dort zweifeln laesst.
Wo die Verteidigung bricht
Das Protokoll ist die Strasse, nicht das Ziel. Kein Teil des AT Protocol verlangt, Passlaender in ein oeffentliches Repository zu schreiben, das hat einzig und allein Wsocial fuer sich entschieden. Der Bildschirm versprach eine Altersgruppe und keinem Nutzer ohne Namen einen veroeffentlichten Namen, waehrend der Datensatz selbst unsichtbar bleibt. Eine Einwilligung in etwas, das man nie zu sehen bekommt, ist keine!
Das Rauschen im Geburtsdatum waere nur dann Datenschutz, wenn es als Rauschen gekennzeichnet waere, und es waere ueberfluessig, weil ein Ueber-18-Merkmal laengst existiert. Ein eigener Pruefweg fuer Organisationen ist legitim, aber dann darf man nicht behaupten, jedes Konto sei verifiziert. Die Aktivitaetsverteilung erklaert Broadcast-Konten, aber keine einzige veroeffentlichte Nationalitaet.
Und die Beta? Die DSGVO kennt keine Beta-Ausnahme, Artikel 25 greift ab dem Moment, in dem ein System entworfen wird... und bei aller Liebe, wenn man dann noch vermeintliche Datenschutz-Expertise in der Fuehrung kommuniziert, dann senkt dies die Messlatte nicht. Sie hebt sie!
Vertrauen ist kein Feature
Wsocial verkauft Vertrauen... Vertrauen darauf, wer auf der anderen Seite des Gespraechs sitzt. So steht es sinngemaess in der Verfassung von Wsocial. Nach allem, was Wsocial selbst bestaetigt, zahlen fuer dieses Versprechen ausgerechnet die, die genau das getan haben, was Wsocial anbietet: verifiziert, aber ohne Namen.
Das Muster kennt man. Open Source war angekuendigt, dann landete der geforkte Bluesky-Code in privaten Repositories, was Tech Policy Press zu Recht als Widerspruch zur Open-Source-Strategie der Kommission gelesen hat. Verifizierte Menschen waren angekuendigt, dann gibt es eine Ueberholspur fuer Prominente. Privacy by Design war angekuendigt, geliefert wurde Public by Default!
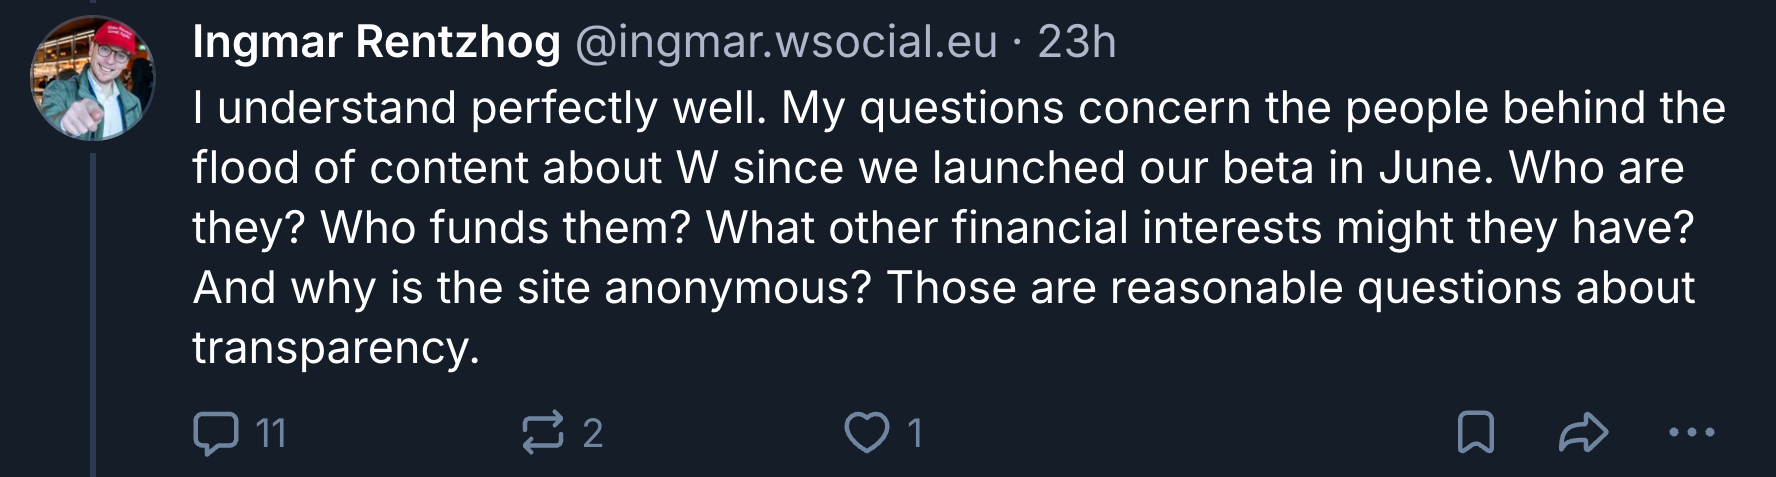
Board-Chef Ingmar Rentzhog deutet Kritik auf der eigenen Startseite als Versuch, Wsocial erst zum Schweigen zu bringen und dann zu diskreditieren. Ist es nicht. Es ist das Auslesen der eigenen, oeffentlichen Datensaetze von Wsocial, und wer Wsocial seit Monaten kritisch begleitet, etwa Structural Integrity, hat genau davor gewarnt.
Die Reparatur waere billig: Datensaetze loeschen, nur noch ein Verifiziert-Merkmal veroeffentlichen, Betroffene informieren und, falls Namen durchgerutscht sind, die IMY. Ich will, dass europaeische Alternativen gelingen. Gerade deshalb entscheidet sich die Glaubwuerdigkeit von W nicht auf einer Buehne in Davos, sondern in einem Datensatz auf moderation.wsocial.eu.
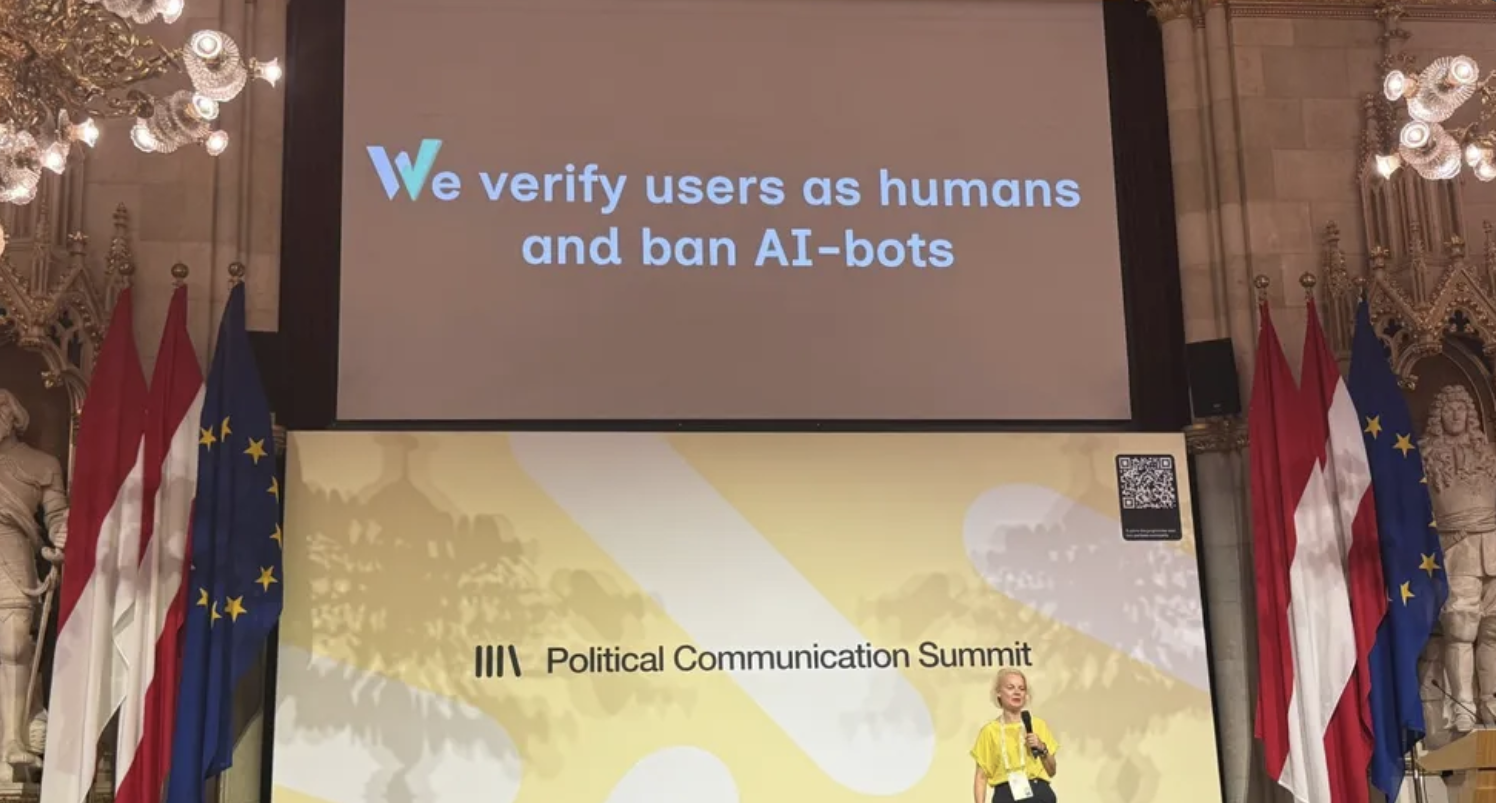
Nur.. das Thema ist durch. Wsocial ist ein hingeklatschter Social Media Klon von PowerPoint-Schubsern, die auf glamoroesen Lobby-Events jede Bullshit-Bingo-Karte schon in den ersten 2 Minuten komplett durchgekreuzt haben.
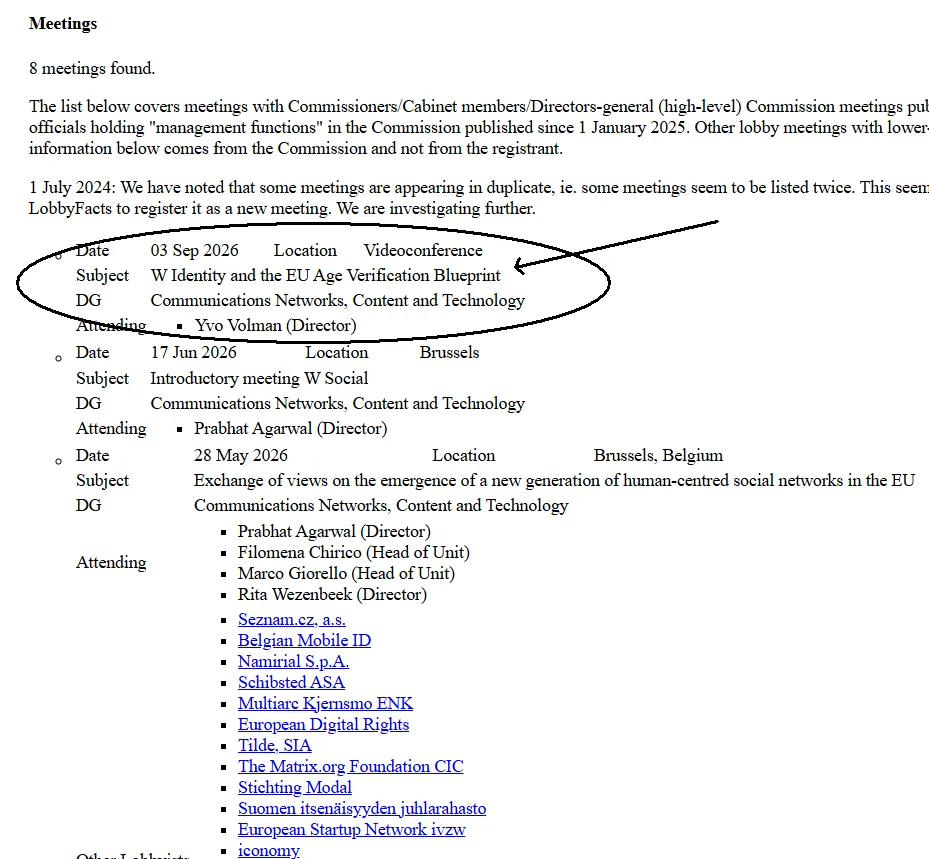
Und warum? Ein Blick in das EU-Lobbyregister koennte da einiges verraten:
Bleibt gesund!
Sascha
Haaaalt stop... einen habe ich noch und das liegt vor allen Dingen an dem immer wieder offen zur Schau getragenen EU-Washing durch CEO Anna Zeiter. Schauen wir doch mal auf die ehemaligen bzw. aktuellen Jobs des Advisory Boards:
- Molly Finn — ehemalige Vice President of Legal and Compliance und Chief Compliance Officer bei eBay (USA).
- Yariv Adan — ehemaliger Senior Director Product Management bei Google / Alphabet (USA), Mitgründer von Google Assistant und Google Lens.
- Marc Placzek — ehemaliger Chief Privacy Officer bei PayPal (USA), aktuell Chief Privacy Officer bei Tools for Humanity (USA), dem Unternehmen hinter Worldcoin/World ID.
- Harvey Jang — aktueller Chief Privacy Officer bei Cisco (USA) und Mitglied des IAPP Board.
- Travis LeBlanc — Partner bei der US-Kanzlei Cooley LLP, Mitglied des U.S. Privacy and Civil Liberties Oversight Board und früherer Chief des FCC Enforcement Bureau.
Noch Fragen?
Quellen
Primaerquellen
- Privacy Notice – W Social — Datenschutzhinweis von W Social, Stand 12. Juni 2026, abgerufen am 9. Oktober 2026; Selbstbeschreibung des Unternehmens.
- Terms of Use – W Social — Nutzungsbedingungen fuer die Beta-Phase, Stand 29. Juli 2026; massgeblich sind die Paragrafen 2.1, 3.4 und 5.1.
- Privacy Notice - W Identity — Datenschutzhinweis der Verifikations-App, Stand 12. Juni 2026; Quelle fuer Loeschfristen, Rechtsgrundlage Einwilligung und Auftragsverarbeiter.
- W - The European social network for verified humans (FAQ) — FAQ von W; Quelle fuer Ueber-18-Merkmal, Namensweitergabe und Verifikationspflicht.
- The Constitution of W — Grundsatzpapier von W mit den Vertrauens- und Anonymitaetsversprechen.
- W - The European social network for verified humans — Startseite mit dem Versprechen, keine Identitaetsdaten verliessen das Geraet, und dem Beitrag von Ingmar Rentzhog zur Kritik an W.
- W Identity - Apps on Google Play — App-Eintrag mit dev@wsocial.eu als Entwicklerkontakt.
- W Social Scraper - Profiles, Posts & Followers · Apify — kommerzielles Drittanbieter-Werkzeug mit Beispieldaten aus Verifikationsdatensaetzen; Eigeninteresse: verkauft den Zugriff.
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung) — Gesetzestext der DSGVO.
- Rechtssache C-252/21, Meta Platforms u. a. (Allgemeine Nutzungsbedingungen eines sozialen Netzwerks) — EuGH-Urteil vom 4. Juli 2023 zur Notwendigkeit nach Artikel 6 Absatz 1 b.
- Rechtssache C-210/16, Wirtschaftsakademie Schleswig-Holstein — EuGH zur gemeinsamen Verantwortlichkeit bei Facebook-Fanpages.
- Rechtssache C-40/17, Fashion ID — EuGH zur gemeinsamen Verantwortlichkeit bei eingebundenen Drittfunktionen.
- Verordnung (EU) 2018/1725 — Datenschutzrecht fuer Organe und Einrichtungen der EU.
- Verordnung (EU) 2024/1183 (eIDAS 2.0) — Rechtsrahmen fuer die EU-Digital-Identity-Wallets mit selektiver Offenlegung.
Sekundaerquellen
- The Untold Story About W Social: Unconventional Beginnings, Strategic Pitches and Conflicting Signals — Elena Rossini, kritische Recherche zur Entstehung von W und zum Kontenumzug der EU-Institutionen; unabhaengiges Blog.
- W Social is a textbook case for everything wrong with digital sovereignty — Meinungsbeitrag mit dem Vorwurf des Sovereignty Washing.
- Europe's W Social Bet Tests its Vision of Digital Sovereignty — Tech Policy Press zur Closed-Source-Kritik und zur Rolle der Kommission.
- After Eurosky: W Social connects social network for Europe to Bluesky technology — heise online, englische Ausgabe; heise betreibt laut Analyse selbst ein unverifiziertes Konto auf W.
- W marks the X-spot: European social network takes on Musk — AFP-Bericht zum Start im Juni 2026.
- Haken dran 638: Glaesern by Design (mit Martin Fehrensen) — c't-Podcast zum selben Befund.